Gdy kluczyk leży w domu, a samochód myśli, że jest w kieszeni – ataki relacyjne na urządzenia zbliżeniowe i sposoby obrony
Dlaczego silne szyfrowanie nie chroni przed oszustwem na odległość
Komunikacja zbliżeniowa wydaje się bezpieczna właśnie dlatego, że jest bliska. Karta płatnicza działa przy terminalu, telefon z Near Field Communication odpowiada dopiero wtedy, gdy zbliżymy go do czytnika, a samochodowy kluczyk keyless otwiera drzwi, gdy właściciel stoi obok auta. Wrażenie jest takie, że fala radiowa sama pilnuje dystansu. W praktyce wiele systemów ufa nie tyle zmierzonej odległości, ile założeniu, że skoro sygnał w ogóle dotarł, to uprawnione urządzenie musi być niedaleko.
To założenie jest wygodne inżynieryjnie, ale nie jest tym samym co dowód tożsamości. Nowoczesny moduł zbliżeniowy zwykle prowadzi z czytnikiem dialog kryptograficzny. Czytnik wysyła świeże wyzwanie, a token – kluczyk, karta, identyfikator albo telefon – wylicza odpowiedź z użyciem tajnego klucza, którego nie ujawnia w eterze. Taki schemat challenge-response oraz zmienne kody, nazywane rolling code, mają udaremnić proste podsłuchanie i późniejsze odtworzenie tej samej ramki. Jeśli kryptografia jest zrobiona porządnie, samo nagranie wczorajszej rozmowy nic nie daje.
Atak relacyjny, w literaturze fachowej określany jako relay attack, a po polsku dokładniej jako atak przekaźnikowy, nie próbuje tej kryptografii złamać. Nie kopiuje sekretu i nie podszywa się pod token w sensie matematycznym. Zamiast tego wydłuża fizyczny zasięg już trwającej, legalnej rozmowy. Czytnik rozmawia z prawdziwym kluczykiem albo prawdziwym telefonem. Podpisy się zgadzają, liczniki się aktualizują, protokół kończy się sukcesem. Fałszywa jest tylko odległość. System wnioskuje: skoro dostałem poprawną odpowiedź na moje zapytanie, właściciel musi stać obok. W rzeczywistości właściciel może być w mieszkaniu, a przy samochodzie stoi ktoś zupełnie inny.
Warto od razu oddzielić ten wektor od innych, często mylonych z nim zagrożeń. Sklonowanie starej karty dostępu polega na odczytaniu albo odtworzeniu identyfikatora, który potem działa samodzielnie, już bez udziału oryginału. Złamanie słabego kodu zmiennego też zostawia atakującemu coś, co można użyć później. Atak przekaźnikowy jest inny: oryginał musi być w tym momencie włączony i zdolny do odpowiedzi. Gdy kluczyk zamilknie, bateria się rozładuje albo telefon przestanie odpowiadać na zapytania, most przestaje mieć co przenosić. To ograniczenie ma znaczenie zarówno dla oceny ryzyka, jak i dla obrony.
To samo rozumowanie dotyczy nie tylko samochodów. Identyfikatory otwierające biuro, opaski dostępowe, niektóre zamki hotelowe i płatności zbliżeniowe też opierają część zaufania na tym, że pole radiowe jest krótkie. Im silniejsza kryptografia, tym bardziej kuszące dla napastnika staje się nie łamanie szyfru, lecz oszukanie warstwy, która miała zastąpić pomiar odległości zwykłą nadzieją, że fala daleko nie poleci.
Most radiowy między dwiema osobami – zasada, a nie instrukcja
Wyobrażenie ataku jest prostsze niż sprzęt, którego wymaga, i właśnie dlatego warto je znać na poziomie zasady. Bierze w nim udział para urządzeń połączonych kanałem o większym zasięgu niż oryginalne łącze zbliżeniowe. Jedno z nich znajduje się blisko ofiary: przy drzwiach domu, w tłumie, obok kieszeni, w której leży kluczyk, albo niedaleko telefonu zostawionego na stole. Drugie znajduje się przy celu, czyli przy samochodzie, zamku albo terminalu. Pierwsze odbiera słabe zapytanie, które normalnie nie dotarłoby do tokenu, i przekazuje je dalej. Token, nie mając powodu sądzić, że rozmawia z kimś innym niż uczciwy czytnik, wylicza prawidłową odpowiedź. Ta odpowiedź wraca tym samym mostem i jest odtworzona tuż przy samochodzie lub kasie.
Z punktu widzenia auta dialog wygląda wzorcowo. Moduł w pojeździe nadaje, dostaje świeżą, kryptograficznie poprawną odpowiedź i uznaje, że pasywne otwieranie albo uruchomienie silnika jest dozwolone. Z punktu widzenia kluczyka też nie dzieje się nic podejrzanego: ktoś zapytał, więc odpowiedział, tak jak odpowiada dziesiątki razy dziennie, gdy właściciel podchodzi do drzwi. Żadna ze stron nie widzi, że pomiędzy nimi stanął cudzy most radiowy. Stąd bierze się siła tego ataku. Nie trzeba wygrywać z matematyka protokołu, jeśli protokół w ogóle nie pyta, jak daleko jest rozmówca.
W samochodach z wejściem bezkluczykowym problem jest szczególnie czytelny, bo projektanci świadomie rozszerzyli zasięg poza kilka centymetrów. Auto ma wyczuć kluczyk w kieszeni, a nie wymagać przykładania go do klamki jak karty do terminala. Im większy jest zamierzony zasięg i im mniej dodatkowych pytań o intencję właściciela, tym łatwiej pomylić „sygnał dotarł” z „właściciel stoi obok i chce otworzyć”. Dwie osoby z nadajnikami nie muszą wtedy łamać zamka. Próbują jedynie przenieść w czasie rzeczywistym to, co i tak miało zostać wymienione między autem a prawdziwym tokenem.
Podobny schemat badacze pokazywali także wobec telefonów i płatności zbliżeniowych. Telefon albo karta potrafią odpowiedzieć na zapytanie terminala, jeśli most dostarczy im to zapytanie i odda ich odpowiedź. Różnica praktyczna jest jednak duża. Współczesny telefon często wymaga odblokowania, potwierdzenia transakcji, biometrii albo świeżej zgody użytkownika. Wydawca karty i terminal nakładają limity, oceniają ryzyko i potrafią odrzucić operację, która wygląda nietypowo. Samochodowy kluczyk starszej generacji bywa pod tym względem bardziej ufny: jego zadaniem jest po cichu potwierdzić obecność, a nie pytać właściciela, czy na pewno chce otworzyć drzwi o trzeciej w nocy.
Dlatego opis dwóch napastników nie jest opisem łatwej, powszechnej sztuczki, którą da się wykonać każdym radiem z półki. To opis klasy ataku: ktoś musi być jednocześnie blisko tokenu i blisko celu, musi przenieść ramki dostatecznie szybko, by protokół nie uznał odpowiedzi za spóźnioną, i musi trafić na system, który obecność właściciela utożsamia z samą poprawnością kryptografii. Wiele wdrożeń dokłada dziś dodatkowe warunki. Część kluczyków milknie, gdy długo leżą bez ruchu. Część aut wymaga dotknięcia klamki w określony sposób, naciśnięcia przycisku na kluczyku albo potwierdzenia w aplikacji. Część telefonów w ogóle nie ogłasza cyfrowego klucza, dopóki użytkownik świadomie nie uruchomi funkcji. Most radiowy nie obchodzi tych warstw samą siłą sygnału.
Jest jeszcze ograniczenie czysto sytuacyjne. Atak żyje tylko tak długo, jak żyje łączność z oryginałem. Nie zostawia przestępcy trwałej kopii klucza na później, chyba że w danym systemie da się równolegle wykorzystać zupełnie inną słabość. Jeśli domownik obudzi się, przestawi kluczyk, włoży go do ekranowanego etui albo samochód zażąda dodatkowego potwierdzenia, okno się zamyka. To nie czyni metody nieszkodliwą. Tłumaczy natomiast, czemu w codziennym życiu nie jest ona ani niewidzialna, ani niezależna od okoliczności.
Pomiar czasu odpowiedzi i inne zabezpieczenia wpisane w protokół
Skoro problemem nie jest słaby szyfr, lecz brak dowodu bliskości, inżynierowie od lat próbują tę bliskość zmierzyć, a nie zakładać. Najważniejsza rodzina takich metod nosi angielską nazwę distance bounding, po polsku mówi się o protokołach ograniczania odległości. Ich idea jest fizyczna, nie tylko kryptograficzna. Fala elektromagnetyczna nie może podróżować szybciej niż światło. Jeśli czytnik wyśle wyzwanie i bardzo dokładnie zmierzy, po jakim czasie wróci odpowiedź, może oszacować, jak daleko jest rozmówca. Cudzy most dokłada opóźnienie: musi odebrać ramkę, przenieść ją drugim kanałem, poczekać na token i odesłać wynik. To opóźnienie, nawet gdy ludzie starają się je zminimalizować, zostawia ślad w czasie przelotu, określanym też jako round-trip time.
W teorii wystarczy więc odrzucić odpowiedź, która przyszła za późno jak na odległość, na jaką system ma reagować. W praktyce pomiar jest trudny właśnie dlatego, że światło jest bardzo szybkie. Różnica odpowiadająca jednemu metrowi mieści się w miliardowych częściach sekundy. Tani kluczyk, który najpierw długo liczy odpowiedź kryptograficzną, a dopiero potem nadaje, zaciera granicę między czasem obliczeń a czasem podróży fali. Atakujący może próbować ukryć opóźnienie mostu wewnątrz budżetu, który projektant i tak musiał zostawić na przetwarzanie, wielodrogowość sygnału i niedokładność zegara. Dlatego sam pomysł nie wystarcza. Liczy się implementacja: jak wcześnie token potrafi odesłać ściśle określoną część odpowiedzi, jak stabilny jest zegar czytnika i czy protokół nie pozwala przyspieszyć reakcji kosztem bezpieczeństwa.
Nowsze konstrukcje łączą kryptografię z precyzyjnym pomiarem radiowym. Coraz częściej pojawia się tu Ultra-Wideband, czyli bardzo szerokopasmowa łączność radiowa, zaprojektowana między innymi po to, by mierzyć dystans dokładniej niż klasyczne wąskie kanały używane w starszych kluczykach. Telefon z cyfrowym kluczykiem może wtedy nie tylko usłyszeć auto, ale też oszacować, czy naprawdę znajduje się w odległości kroku, a nie na końcu cudzego mostu. Nie jest to magiczna tarcza we wszystkich produktach i nie każdy samochód na rynku taki pomiar ma. Jest to jednak zmiana kierunku: odległość staje się wielkością mierzoną, a nie domysłem wynikającym z mocy nadajnika.
Obok pomiaru czasu producenci stosują zabezpieczenia, które nie wyglądają widowiskowo, a w codziennym użyciu bywają bardzo skuteczne. Czujnik ruchu w kluczyku sprawia, że token długo leżący bez ruchu przestaje odpowiadać na zapytania o otwarcie. To bezpośrednio uderza w typowy scenariusz, w którym kluczyk nocą leży na półce, a ktoś pod drzwiami próbuje go „obudzić” cudzym sygnałem. Przycisk na kluczyku, którego trzeba świadomie użyć, zamienia obecność radiową w wyraźną intencję. Podobnie działa wymóg odblokowania telefonu albo potwierdzenia operacji na ekranie. System nie pyta już tylko „czy tajny klucz jest w zasięgu”, lecz „czy człowiek właśnie chce tę czynność wykonać”.
Są też mechanizmy organizacyjne, niewidoczne dla użytkownika. Liczniki transakcji, krótkie okna czasowe, wiązanie odpowiedzi z konkretnym wyzwaniem, wykrywanie anomalii po stronie pojazdu albo banku i możliwość zdalnego unieważnienia cyfrowego klucza ograniczają skutki, nawet jeśli sama warstwa radiowa zawiedzie. Żadne z nich nie unieważnia samej idei ataku przekaźnikowego. Razem przesuwają go z kategorii „wystarczy być blisko kluczyka” do kategorii „trzeba równocześnie pokonać kilka niezależnych warunków”. Dla przestępcy każdy dodatkowy warunek to powód, by wybrać łatwiejszy cel.
Warto przy tym nie mylić nazwy zabezpieczenia z jego jakością. Samo hasło distance bounding w opisie produktu nie mówi, jak dokładnie mierzony jest czas, jak traktowane są odbicia sygnału w garażu podziemnym i czy token potrafi odpowiedzieć dostatecznie szybko. Obrona jest tak dobra, jak jej najsłabsza realizacja. Dlatego w ocenie konkretnego auta, zamka albo telefonu liczą się aktualizacje, generacja systemu i to, czy producent w ogóle przewidział obecność właściciela jako coś więcej niż poprawny kryptogram.
Ekranowanie, etui ochronne i nawyki, które naprawdę zmniejszają ryzyko
Część obrony nie wymaga nowego protokołu. Skoro token nie może odpowiedzieć na zapytanie, którego nie słyszy, można mu tego zapytania po prostu nie dostarczać. Temu służy klatka Faradaya, czyli przewodząca osłona, która tłumi fale radiowe. W wersji podręcznikowej jest to zamknięta puszka z przewodnika. W wersji codziennej jest to etui, koperta albo kieszeń z metalizowanej tkaniny, gęstej siatki lub folii. Fala padająca na taką osłonę wzbudza w niej prądy i traci energię. Do środka dociera sygnał na tyle słaby, że kluczyk albo karta nie są w stanie prowadzić dialogu z czytnikiem stojącym na zewnątrz.
Działanie jest fizyczne, więc obowiązują fizyczne warunki. Etui musi być zamknięte. Szczelina przy zamku, niedopięta klapa albo klucz wystający z kieszeni potrafią zepsuć ekranowanie. Zużyta, pognieciona albo częściowo rozdarta osłona z czasem tłumi gorzej. Nie każde etui reklamowane jako ochronne jest równie skuteczne wobec każdego pasma, bo kluczyk samochodowy, karta zbliżeniowa i telefon nie pracują w identyczny sposób. Sensowny test konsumencki jest prosty i nie wymaga wiedzy radiowej: po włożeniu kluczyka do etui i dokładnym zamknięciu sprawdza się, czy auto nadal reaguje tak, jak reagowało bez osłony. Jeśli reaguje, etui w tym zastosowaniu nie spełnia roli.
Ekranowanie ma też cenę wygody, i właśnie dlatego ludzie je zdejmują. Kluczyk w szczelnej kieszeni nie otworzy drzwi, dopóki się go nie wyjmie. To jest zaleta, nie wada, ale tylko wtedy, gdy właściciel naprawdę chce świadomie wyjąć token przy aucie. Telefon w pełni metalowej osłonie może gorzej łapać sieć, a karta schowana na stałe nie zapłaci za kawę jednym zbliżeniem. Rozsądny kompromis polega na ekranowaniu tego, co ma milczeć w domu i w tłumie, a nie na próbie schowania całego życia radiowego do jednej puszki.
Same etui nie wyczerpują nawyków, które zmniejszają powierzchnię ataku. Kluczyk samochodowy nie powinien nocą leżeć przy drzwiach wejściowych, na parapecie od ulicy ani w kieszeni kurtki wiszącej tuż za cienką ścianą. Im bliżej zewnętrznej granicy mieszkania leży token, tym łatwiej komuś z zewnątrz znaleźć się „dostatecznie blisko” bez wchodzenia do środka. Jeśli auto pozwala wyłączyć pasywne otwieranie i wymaga naciśnięcia przycisku na kluczyku, warto z tej opcji korzystać, szczególnie gdy pojazd stoi w miejscu łatwym do podejścia. Cyfrowy kluczyk w telefonie lepiej trzymać za blokadą ekranu i nie zostawiać odblokowanego urządzenia przy oknie.
W biurze podobną rolę pełni zwykła dyscyplina wobec identyfikatorów. Karta na tasiemce, noszona przez cały dzień na wierzchu, jest wygodna i jednocześnie stale gotowa do odpowiedzi. Schowanie jej do ekranowanego etui poza momentem przykładania do czytnika nic nie kosztuje, a odcina zarówno próby przekaźnikowe, jak i część prób nieuprawnionego odczytu. To nie zastępuje porządnego systemu kontroli dostępu, rotacji uprawnień i wyłączania zgubionych kart. Uzupełnia je tam, gdzie warstwa radiowa jest najcichsza i najłatwiejsza do przeoczenia.
Od strony producenta i administratora lista jest dłuższa, ale dla użytkownika sprowadza się do kilku pytań. Czy kluczyk ma czujnik ruchu i czy ta funkcja jest włączona? Czy pojazd dostał aktualizację dotyczącą dostępu bezkluczykowego? Czy telefonowy klucz używa nowszego pomiaru odległości, czy tylko ogłasza swoją obecność? Czy zagubiony token da się unieważnić bez wymiany całego zamka? Odpowiedzi na te pytania chronią skuteczniej niż ogólna wiara, że „szyfrowanie jest silne, więc nic się nie da zrobić”. Szyfrowanie w tym scenariuszu często właśnie działa. Zawodzi założenie, które ktoś dopisał obok niego.
Jakie ryzyko zostaje, gdy zamknie się drzwi i odłoży kluczyk
Faktyczne ryzyko ataku relacyjnego nie jest ani zerowe, ani wszechobecne. Udokumentowane kradzieże aut z wejściem bezkluczykowym, ostrzeżenia części służb i ubezpieczycieli oraz publiczne badania nad przekaźnikami pokazują, że metoda nie jest wyłącznie teoretyczna. Jednocześnie nie jest to dominujący sposób utraty samochodu w każdym mieście i wobec każdego modelu. Przestępcy porównują wysiłek. Zwykła kradzież kluczyków z wieszaka podczas włamania, oszustwo, w którym właściciel sam oddaje auto, słabo zabezpieczony starszy pojazd bez immobilizera albo zwykłe pozostawienie otwartego samochodu z kluczykiem w środku bywają prostsze niż organizowanie pary urządzeń i trafienie na token, który akurat odpowiada.
Ryzyko rośnie w konkretnym układzie, nie „w ogóle”. Auto z pasywnym otwieraniem stoi blisko miejsca, gdzie da się podejść niezauważenie. Kluczyk leży długo bez ruchu, ale nadal odpowiada, i leży blisko zewnętrznej ściany albo drzwi. Właściciel nie włączył dodatkowych zabezpieczeń, które dany model oferuje. W takim układzie most radiowy jest realnym scenariuszem, o którym warto pamiętać tak samo, jak pamięta się o zamykaniu drzwi. Ryzyko maleje, gdy token milknie w spoczynku, gdy trzeba świadomie nacisnąć przycisk, gdy telefon wymaga potwierdzenia, a pojazd mierzy odległość zamiast zgadywać ją z samego faktu odpowiedzi.
Przy płatnościach zbliżeniowych codzienna ocena powinna być jeszcze spokojniejsza, choć nie beztroska. Przekaźnikowe przeniesienie transakcji było pokazywane w warunkach badawczych i nie jest fantazją. W zwykłej kolejce do kasy napastnik musiałby jednak równocześnie być przy czyjejś karcie albo telefonie i przy terminalu, zmieścić się w limitach, ominąć potwierdzenie, którego żąda telefon lub bank, i liczyć na to, że operacja nie zostanie zatrzymana jako podejrzana. Dla większości ludzi większym praktycznym zagrożeniem pozostaje zgubienie fizycznej karty, zbyt wysoki limit transakcji zbliżeniowych ustawiony w banku albo odblokowany telefon zostawiony bez nadzoru. Ekranowane etui na kartę ma sens jako tania warstwa ostrożności, szczególnie w tłoku. Nie wynika z niego wniosek, że każda płatność zbliżeniowa jest krokiem od kradzieży.
Telefony zasługują na osobne zdanie, bo pełnią dziś kilka ról naraz: portfela, klucza do auta, klucza do biura i czytnika własnych powiadomień. Im więcej uprawnień skupia jedno urządzenie, tym ważniejsze staje się, by nie odpowiadało na świat samo, bez udziału właściciela. Blokada ekranu, wyłączanie cyfrowego kluczyka, gdy nie jest potrzebny, i aktualizacje systemu są tu ważniejsze niż egzotyczne akcesoria. Samo posiadanie modułu zbliżeniowego nie oznacza, że moduł przez całą dobę prowadzi negocjacje z każdym nadajnikiem w okolicy. Wiele implementacji milczy, dopóki użytkownik nie wyrazi zgody, i właśnie to milczenie jest właściwą obroną przed mostem.
Warto też oddzielić strach przed technologią od higieny jej używania. Atak relacyjny nie obala tezy, że kryptografia w nowoczesnych tokenach bywa bardzo dobra. Pokazuje węższą tezę: bliskość jest częścią modelu zaufania i trzeba ją albo mierzyć, albo świadomie ograniczać. Producent robi to protokołem, czujnikiem ruchu, szerokopasmowym pomiarem i wymogiem intencji. Użytkownik robi to miejscem, w którym kładzie kluczyk, decyzją o wyłączeniu pasywnego otwierania i etui, które naprawdę tłumi falę, a nie tylko obiecuje to na opakowaniu.
Codzienny wniosek jest więc spokojny. Nie trzeba zakładać, że każdy przechodzień pod domem niesie most radiowy. Trzeba zakładać, że system zbliżeniowy uwierzy w bliskość tylko w takim stopniu, w jakim ktoś tę bliskość sprawdził. Jeśli auto, telefon albo karta potrafią odpowiedzieć bez Twojej wiedzy, Threeim zadaniem jest sprawić, by w spoczynku nie miały czego słyszeć. Jeśli potrafią dodatkowo zmierzyć czas odpowiedzi, rozpoznać bezruch albo zapytać o zgodę, warto te funkcje znać i włączyć. Reszta należy do zwykłej ostrożności, tej samej, która każe nie zostawiać kluczyków w stacyjce: technologia przesunęła stacyjkę do kieszeni, ale nie zniosła potrzeby pilnowania tego, co tę kieszeń otwiera.
www.asgard.krakow.pl
Ważne: Artykuł (w szczególności treści i obrazy) powstał w całości lub w części przy udziale sztucznej inteligencji (AI). Niektóre informacje mogą być niepełne lub nieścisłe oraz zawierać błędy i/lub przekłamania. Publikowane treści mają charakter wyłącznie informacyjny i nie stanowią porady w szczególności porady prawnej, medycznej ani finansowej. Artykuły sponsorowane i gościnne są przygotowywane przez zewnętrznych autorów i partnerów. Redakcja nie ponosi odpowiedzialności za aktualność, poprawność ani skutki zastosowania się do przedstawionych informacji. W przypadku decyzji dotyczących zdrowia, prawa lub finansów należy skonsultować się z odpowiednim specjalistą.
Technologie IT – Biznes i Firma
A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
The woman is presenting to the audience: A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
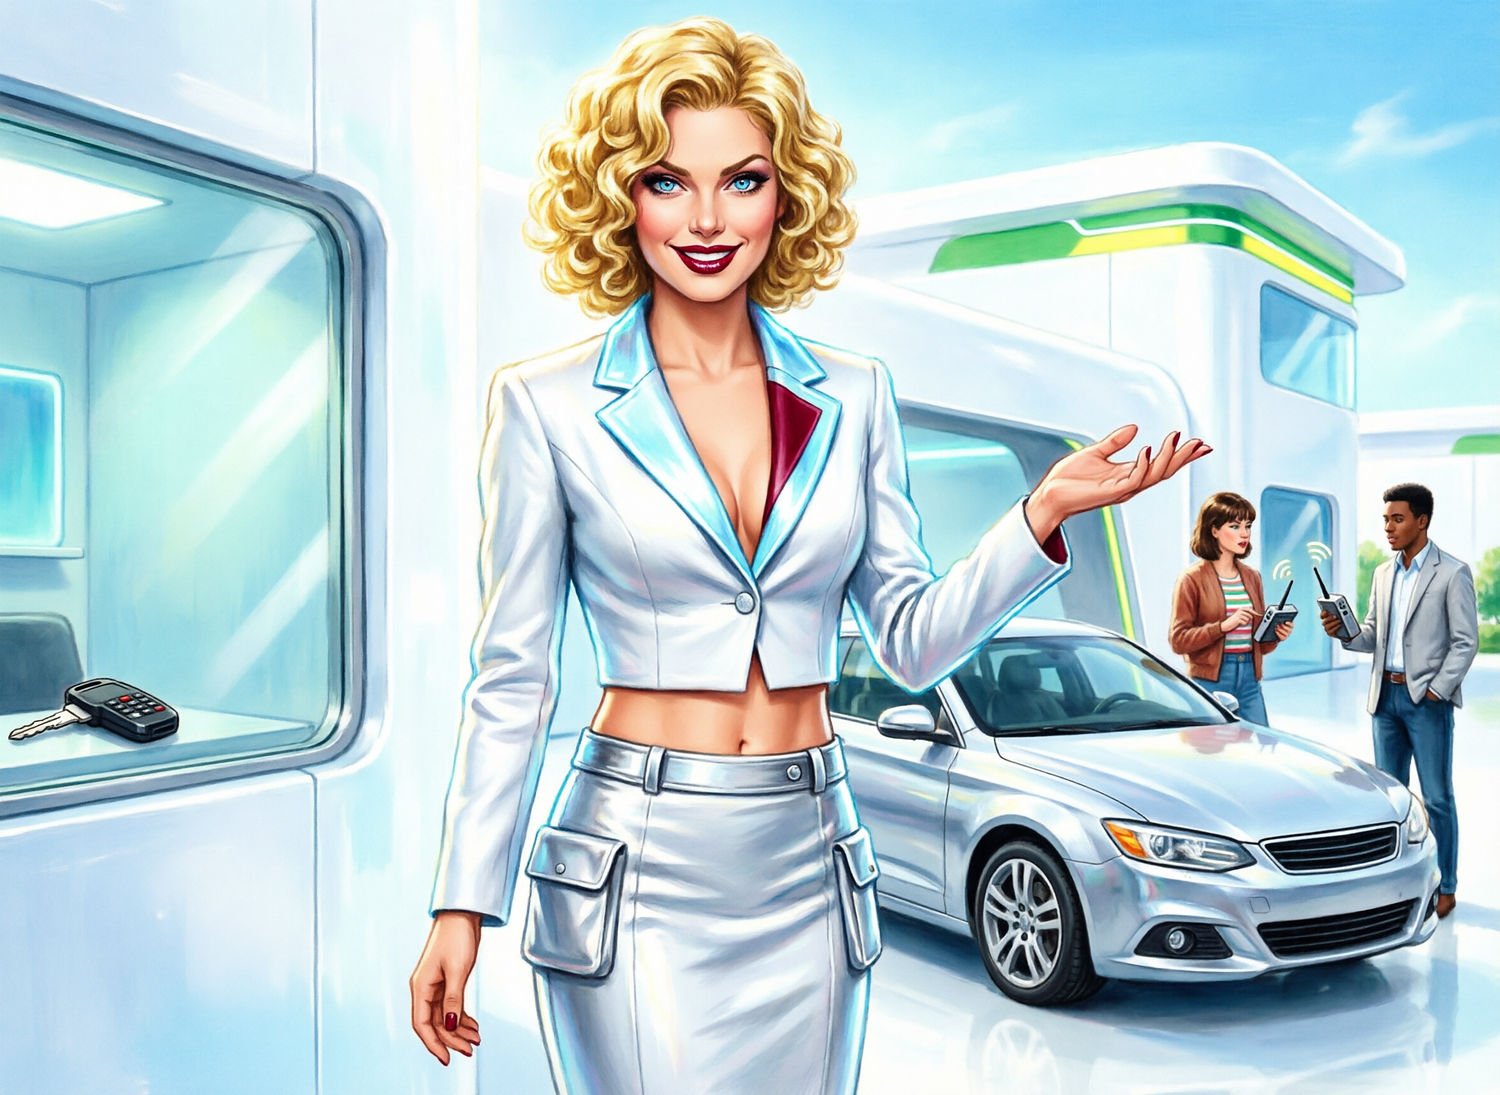
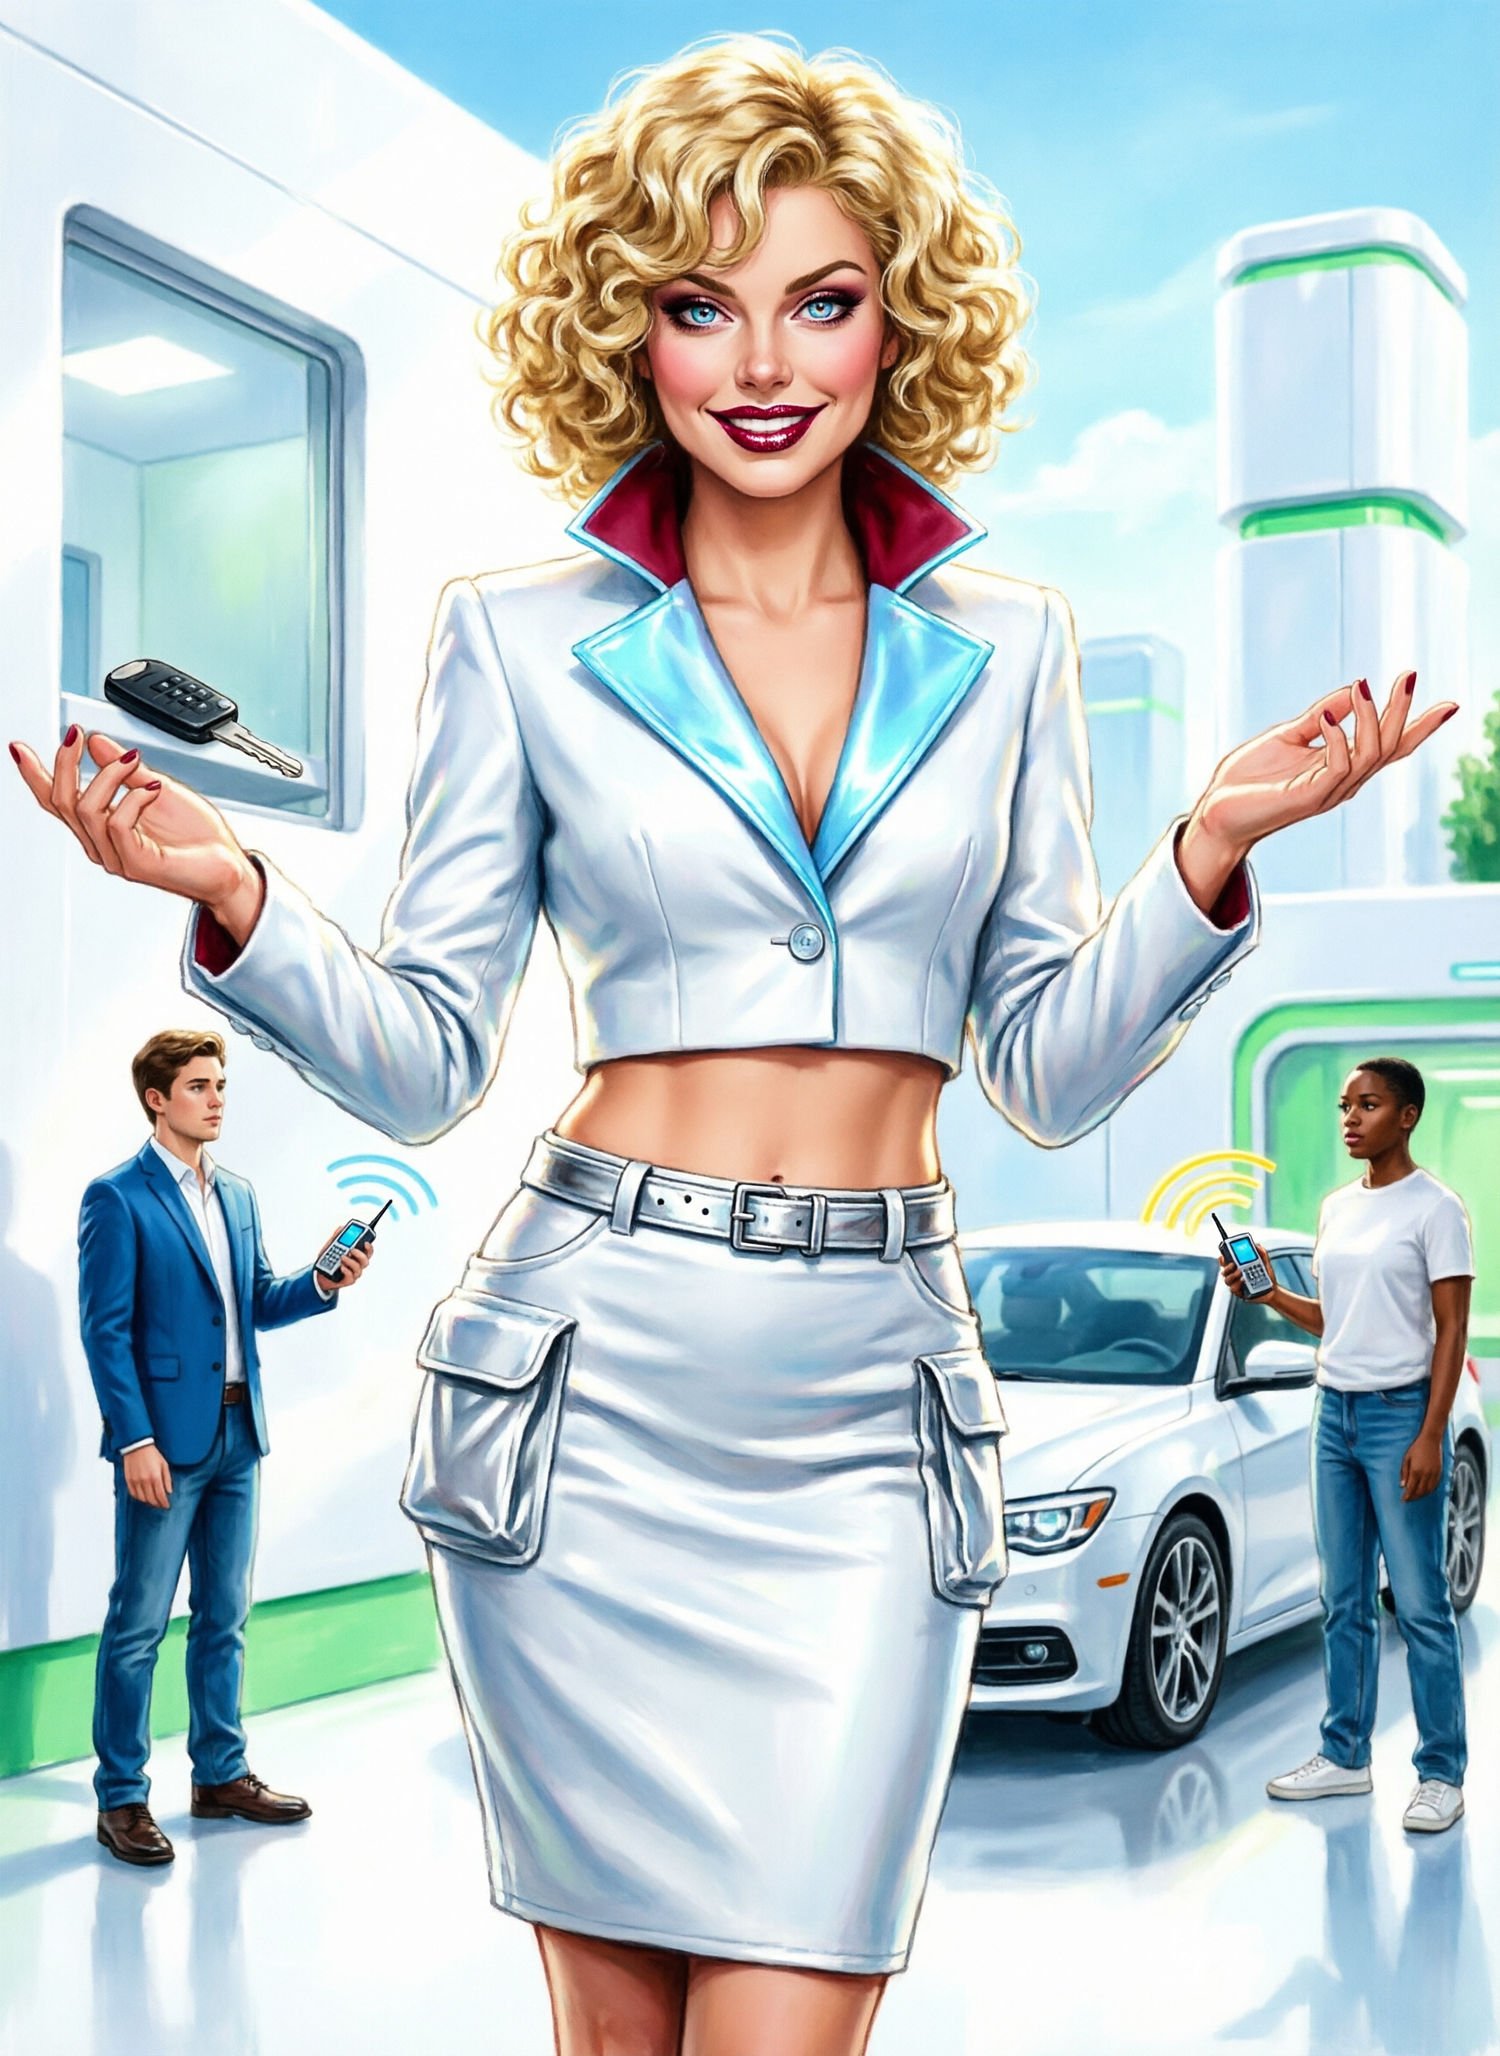
The woman is presenting to the audience: A car parked at night outside a house unlocks as if its owner were beside it, while through a window the real key fob lies still on a shelf inside the home. One person stands close to the house wall near the key, holding a small radio relay device; another stands by the car with a matching device. A radio bridge runs between them, carrying the key’s reply to the car so the vehicle treats a distant key as if it were in a pocket. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist.