Smartfon zamiast karty zakładowej – jak NFC porządkuje kontrolę dostępu w firmie
Plastikowa karta na smyczy i pęk kluczy przy pasku przez lata były w firmach czymś oczywistym. Dziś coraz częściej tę samą rolę przejmuje telefon, który pracownik i tak nosi przy sobie. Nie chodzi o modę ani o efektowny gest przy drzwiach, tylko o to, żeby uprawnienie do wejścia dało się wydać, ograniczyć i cofnąć równie sprawnie jak dostęp do firmowej poczty. Moduły NFC pozwalają zamienić smartfon w identyfikator, który nie jest zwykłym numerem wypisanym na plastiku, lecz szyfrowanym tokenem sprawdzanym przy każdych drzwiach.
Poniższy tekst tłumaczy, jak takie rozwiązanie działa w zwykłej organizacji. Mowa o portfelach mobilnych, czytnikach na ścianie, zamkach smart, serwerach decydujących o otwarciu oraz o tym, dlaczego stare karty niskiej częstotliwości przegrywają z kryptografią. Osobno warto spojrzeć na zgodność z ochroną ludzi, mienia i danych osobowych, bo dobry zamek, który utrudnia ewakuację albo zamienia biuro w rejestr każdego kroku pracownika, nie jest sukcesem.
Od klucza i plastiku do identyfikatora, który pracownik już nosi
Klucz mechaniczny jest prosty, dopóki firma ma jedne drzwi i kilku zaufanych ludzi. W większej organizacji szybko staje się kłopotem. Dorobienie kosztuje czas, zwrot po odejściu pracownika bywa grzecznościowy, a niepewny, a utrata klucza do serwerowni oznacza wymianę wkładki albo pogodzenie się z ryzykiem. Karta zbliżeniowa ten problem tylko częściowo rozwiązała. Dało się ją zablokować w systemie, lecz sam nośnik nadal trzeba było zamówić, zadrukować, wydać i odebrać. Gość na jeden dzień, serwisant w nocy i nowa osoba w pierwszym dniu pracy nadal czekali na kawałek plastiku.
Identyfikator mobilny przenosi tę samą funkcję do telefonu. Pracownik nie dostaje kolejnego przedmiotu do zgubienia, tylko uprawnienie zapisane w urządzeniu, z którego już korzysta. Dla firmy oznacza to krótszą ścieżkę od decyzji kadrowej do realnego wejścia oraz mniej plastiku krążącego po biurku ochrony. Dla pracownika oznacza jeden gest zamiast szukania karty w kieszeni kurtki. Wygoda jest tu skutkiem ubocznym. Sednem jest to, że identyfikator staje się rekordem w systemie, a nie rzeczą, której los firma poznaje dopiero wtedy, gdy ktoś się do niej przyzna.
Warto od razu oddzielić dwie warstwy, które w rozmowach handlowych często się zlewają. Pierwsza to nośnik, czyli telefon, karta albo brelok. Druga to uprawnienie, czyli odpowiedź na pytanie, kto, dokąd i w jakich godzinach może wejść. Nowoczesny system trzyma te warstwy osobno. Zmiana działu, koniec umowy albo zgubiony telefon nie wymagają przekładania zamków. Wymagają zmiany rekordu, którą serwer potrafi rozesłać do czytników. Dopóki firma myśli kategoriami „wydaliśmy kartę”, a nie „nadaliśmy uprawnienie”, nawet drogi czytnik na ścianie będzie tylko nowocześniejszą wersją starego problemu.
Przejście nie musi być skokiem w ciemność. Rozsądne wdrożenie zakłada okres, w którym obok telefonu działa jeszcze karta, szczególnie dla osób bez smartfona, dla służb technicznych i dla miejsc, gdzie awaria baterii nie może zatrzymać pracy. Telefon nie zastępuje myślenia o dostępie. Zastępuje nośnik, który trudno kontrolować, nośnikiem, który da się związać z konkretnym urządzeniem i konkretną osobą.
Jak cyfrowy identyfikator trafia do portfela mobilnego
Wydanie mobilnego identyfikatora zaczyna się daleko od drzwi. Dział kadr albo system tożsamości potwierdza, że dana osoba jest pracownikiem, zleceniobiorcą albo gościem o określonym celu wizyty. System kontroli dostępu dostaje z tego źródła tożsamość i zakres uprawnień, na przykład biuro w godzinach pracy, magazyn tylko dla zmiany, serwerownia wyłącznie dla dwóch administratorów. Dopiero wtedy usługa poświadczeń tworzy cyfrowy identyfikator i wysyła na telefon zaproszenie do jego odbioru.
Sam telefon nie powinien dostać zwykłego numeru, który da się przepisać. Dostaje materiał kryptograficzny przechowywany tak, aby nie dało się go swobodnie skopiować do drugiego aparatu. W rozwiązaniach o wyższej wadze robi to secure element, czyli wydzielony, odporny na prostą ekstrakcję układ w telefonie, współpracujący z portfelem systemowym. Aplikacja firmowa może zamiast tego korzystać z host card emulation, gdzie kartę udaje oprogramowanie telefonu. To bywa łatwiejsze we wdrożeniu, ale bezpieczeństwo zależy wtedy mocniej od zabezpieczeń systemu operacyjnego i od tego, jak starannie producent aplikacji chroni klucze. Dla biura o zwykłym ryzyku różnica może być akceptowalna. Dla serwerowni, laboratorium albo archiwum dokumentów lepiej wybierać nośnik, w którym sekret nie leży w zwykłej pamięci aplikacji.
Portfel mobilny, taki jak firmowy program producentów telefonów albo aplikacja dostawcy zamków, jest tylko witryną. Pracownik widzi w nim identyfikator z nazwą firmy i czasem ze zdjęciem, podobnie jak kartę płatniczą. Pod spodem leży token, czyli porcja danych i kluczy, którą czytnik potrafi sprawdzić, ale której nie powinien móc sklonować przez samo zbliżenie. Proces umieszczenia tokenu w telefonie nazywa się provisioning. Odbywa się szyfrowanym kanałem, po powiązaniu zaproszenia z konkretnym użytkownikiem i zwykle z konkretnym aparatem. Dzięki temu identyfikator wydany Annie nie ożyje na telefonie jej kolegi, nawet jeśli ktoś przekaże dalej wiadomość z linkiem.
Dobrze zaprojektowany obieg zamyka też drogę powrotną. Odebranie uprawnienia, wymiana telefonu i zgłoszenie kradzieży są osobnymi zdarzeniami. Kradzież aparatu nie musi oznaczać, że dane firmowe i prawo wejścia do budynku żyją własnym życiem do końca tygodnia. Administrator unieważnia token, a telefon przy najbliższym połączeniu z siecią traci identyfikator albo czytnik przestaje go honorować, zależnie od architektury. Wymiana aparatu nie polega na „przepisaniu karty”, tylko na wydaniu nowego tokenu i unieważnieniu starego. To drobna różnica słowna, a duża różnica w rozliczalności.
Jest też wybór, o którym warto powiedzieć pracownikom wprost. Część systemów pozwala otworzyć drzwi samym zbliżeniem, nawet gdy ekran jest zablokowany, bo tak jest szybciej przy bramce. Inne wymagają wcześniejszego odblokowania telefonu kodem, wzorcem albo biometrią urządzenia. Pierwszy wariant jest wygodny i bliższy karcie. Drugi sprawia, że zgubiony, ale zablokowany telefon nie staje się kluczem. W miejscach o wyższym ryzyku wymaganie odblokowania jest zwykle rozsądniejsze niż oszczędność pół sekundy przy drzwiach.
Zamki smart, czytniki ścienne i serwer, który naprawdę decyduje
Moduł NFC w telefonie i moduł NFC w czytniku rozmawiają na bardzo krótkim dystansie, rzędu kilku centymetrów. Near Field Communication jest odmianą komunikacji radiowej bliskiego zasięgu, spokrewnioną z kartami działającymi na częstotliwości 13,56 MHz. Telefon zbliżony do czytnika zachowuje się jak karta, choć kartą nie jest. Czytnik wysyła zapytanie, telefon odpowiada dowodem, że posiada właściwy klucz, a nie jedynie znajomy numer. Tę wymianę dobrze oddaje angielskie określenie challenge-response. Czytnik nie pyta „jaki masz numer”, tylko „udowodnij, że znasz sekret, i zrób to dla tej jednej, losowej próby”.
Na ścianie widać czytnik. Decyzja zapada jednak dalej. W układzie, który da się utrzymać przez lata, czytnik nie jest samotną wyspą z wgraną listą kart. Rozmawia ze sterownikiem przejścia, a sterownik z serwerem kontroli dostępu. Serwer zna harmonogramy, strefy, grupy i wyjątki. Sterownik przy drzwiach powinien umieć działać także wtedy, gdy łączność z serwerem na chwilę padnie, bo biuro nie może stać się pułapką ani otwartą przestrzenią przez awarię sieci. Dlatego aktualna lista uprawnień bywa przechowywana lokalnie i odświeżana, gdy łącze wraca. To kompromis między dostępnością a natychmiastowością cofnięcia wstępu. Im ważniejsze drzwi, tym świadomiej trzeba ten kompromis zaprojektować.
Starsze czytniki często przekazywały do sterownika sam numer karty prostym, nieszyfrowanym łączem, znanym jako interfejs Wiegand. Kto podsłuchał ten odcinek, poznawał identyfikator. Nowsze instalacje używają protokołu OSDP z zabezpieczonym kanałem, w którym wymiana między czytnikiem a sterownikiem jest szyfrowana i nadzorowana. Samo NFC przy drzwiach nie załatwia więc sprawy, jeśli dalej numer jedzie po kablu otwartym tekstem. Bezpieczeństwo przejścia jest tak mocne, jak najsłabszy odcinek tej rozmowy.
Zamek smart różni się od czytnika ściennego tym, że elektronika, zasilanie i rygiel siedzą w jednych drzwiach, często bez stałego okablowania. To wygodne w obiektach, gdzie kucie ścian jest drogie, w drzwiach wewnętrznych i w najmie, gdzie instalacja ma zostać po wyprowadzce. Ceną jest bateria oraz to, że zamek bywa offline, czyli nie ma stałego kontaktu z serwerem. Uprawnienia docierają do niego falami, przez bramkę na korytarzu, przez wizytę serwisową albo za pośrednictwem telefonu, który przy okazji wejścia przenosi aktualizację. W takim układzie cofnięcie dostępu nie jest magicznie natychmiastowe w każdym zamku w kraju. Jest natychmiastowe w polityce na serwerze i staje się natychmiastowe w drzwiach dopiero po synchronizacji. Krótkie ważność tokenu i częsty kontakt zamka z siecią skracają to okno. Udawanie, że okna nie ma, jest gorsze niż uczciwe wpisanie go do procedury.
Gdy drzwi są online, ścieżka wygląda prościej. Pracownik przykłada telefon, czytnik przeprowadza uwierzytelnienie, sterownik sprawdza, czy ta osoba ma prawo wejść o tej godzinie do tej strefy, rygiel puszcza, a zdarzenie ląduje w dzienniku. Dziennik nie jest dodatkiem dla informatyka. To jedyny sposób, żeby później odpowiedzieć, kto wszedł do archiwum, czy serwisant był sam i czy utracony telefon został użyty po zgłoszeniu kradzieży. W większych obiektach dochodzą reguły takie jak anti-passback, które utrudniają przekazanie identyfikatora kolejnej osobie w śluzie, oraz harmonogramy, które zamykają strefę poza zmianą bez proszenia ochroniarza o pamięć.
Serwer może stać w firmie, w modelu on-premises, albo u dostawcy, w modelu cloud. Własna instalacja daje większą kontrolę nad miejscem przetwarzania danych i bywa naturalna tam, gdzie sieć firmowa i tak jest zamknięta. Usługa w chmurze przyspiesza start wielu lokalizacji i zdalne wydawanie identyfikatorów, ale wymaga jasnej umowy, gdzie leżą dzienniki, kto ma do nich wgląd i co się dzieje, gdy dostawca znika. W obu modelach lokalny sterownik przy ważnych drzwiach powinien znać ostatni poprawny obraz uprawnień. Kontrola dostępu, która przy awarii internetu albo otwiera wszystko, albo więzi ludzi w środku, jest źle dobrana do budynku.
Jest jeszcze kwestia, o której łatwo zapomnieć przy zachwycie nad telefonem. Drzwi na drodze ewakuacji nie mogą zależeć od tego, czy serwer żyje, czy telefon ma baterię i czy pracownik pamięta gest. Wyjście musi być możliwe bez identyfikatora, a przy alarmie pożarowym rygle na drogach ucieczki mają puścić w sposób przewidziany przez projekt przeciwpożarowy. Elektronika chroni mienie w codziennym ruchu. Nie może stać się przeszkodą, gdy budynek trzeba opuścić.
Dlaczego szyfrowany token wygrywa ze starą kartą 125 kHz
Karty, które przez dekady wisiały przy identyfikatorach ze zdjęciem, bardzo często pracują na częstotliwości 125 kHz. W typowym, prostym wydaniu taka karta nie prowadzi z czytnikiem rozmowy kryptograficznej. Po wzbudzeniu polem czytnika odsyła stały numer. Czytnik porównuje go z listą i otwiera albo nie. Z punktu widzenia wygody to wystarczało. Z punktu widzenia bezpieczeństwa numer zachowuje się jak hasło wypisane na karteczce i pokazywane każdemu, kto potrafi je odczytać.
Skutek jest prosty do opisania bez wchodzenia w warsztat atakującego. Kto pozna ten numer, może przygotować duplikat, który system potraktuje jak oryginał. Właściciel karty niczego nie zauważy, bo plastik zostaje w jego kieszeni, a kopia żyje osobno. Zgubienie karty jest wtedy optymistycznym wariantem, bo da się je zgłosić. Ciche skopiowanie identyfikatora nie zostawia śladu aż do chwili, gdy dziennik pokaże wejście osoby, która fizycznie była gdzie indziej. Wiele instalacji dokłada do tego nieszyfrowane łącze od czytnika do sterownika, więc sam numer bywa narażony nie tylko przy drzwiach.
Nie każda karta zbliżeniowa jest tak samo słaba i nie każda karta na 13,56 MHz jest automatycznie bezpieczna. Starsze konstrukcje z tej wyższej częstotliwości, w tym szeroko spotykany MIFARE Classic, opierają się na kryptografii, która została publicznie złamana. Sam napis „karta zbliżeniowa nowej generacji” nic nie znaczy, jeśli w środku siedzi statyczny identyfikator albo algorytm, którego nie należy już używać do ochrony czegokolwiek istotnego. Liczy się to, czy nośnik potrafi wzajemne uwierzytelnienie, czy korzysta z uznanego szyfrowania, takiego jak AES w nowszych kartach procesorowych, i czy klucze nie są jednakowe dla całej puli kart kupionych z szuflady.
Token mobilny w porządnym wdrożeniu idzie dalej niż nawet dobra karta. Sekret powstaje dla konkretnego urządzenia i nie jest numerem, który telefon pokazuje światu. Na każde zbliżenie czytnik dostaje odpowiedź związaną z jednorazowym wyzwaniem, więc podsłuchanie jednej transakcji nie daje gotowego wzorca do odtworzenia. Klucz prywatny zostaje w secure element albo w innym module, z którego nie kopiuje się go zwykłym odczytem. Do tego dochodzi wiązanie z telefonem, który pracownik chroni kodem, oraz możliwość unieważnienia pojedynczego tokenu bez wymiany zamków. Karta 125 kHz potrafi co najwyżej zniknąć z listy numerów. Nie potrafi udowodnić, że jest oryginałem, a nie wczorajszą kopią.
Zostają ryzyka, których szyfr sam nie usuwa. Komunikację zbliżeniową da się czasem przedłużyć na odległość tak zwanym atakiem przekaźnikowym. Nie polega on na złamaniu algorytmu, tylko na przeniesieniu rozmowy między prawdziwym telefonem a czytnikiem dalej, niż zakłada gest przy drzwiach. Dlatego w strefach wrażliwych sam fakt silnego tokenu nie zwalnia z wymagania odblokowania aparatu, z krótkiego okna czasowego transakcji i z patrzenia na dziennik pod kątem wejść, które nie pasują do obecności człowieka. Osobną sprawą jest zwykłe podanie odblokowanego telefonu innej osobie. Kryptografia nie naprawi decyzji, żeby wpuścić kolegę „na chwilę”. Od tego są procedury i, tam gdzie trzeba, śluza oraz zasada, że identyfikator jest imienny.
Przewaga tokenu nie jest więc hasłem z ulotki, tylko zestawem cech, które da się sprawdzić przy zakupie. Czy identyfikator jest statyczny, czy jednorazowy w każdej transakcji. Czy klucze siedzą w module odpornym na proste kopiowanie. Czy czytnik rozmawia ze sterownikiem szyfrem. Czy da się unieważnić jeden telefon bez ruszania reszty załogi. Czy producent nadal wspiera dany model, czy sprzedaje magazynowy zapas technologii, od której branża już odeszła. Firma, która wymieni tylko obudowy czytników i zostawi starą logikę numeru, kupi wygląd nowoczesności bez jej treści.
Uprawnienia, które da się nadać i zabrać, zanim pracownik dojdzie do drzwi
Najbardziej odczuwalna zmiana nie jest techniczna, tylko organizacyjna. W obiegu karty czas między decyzją a skutkiem przy drzwiach liczy się w dniach. Trzeba zamówić plastik, poczekać na kuriera, wpisać numer, wydać kartę za pokwitowaniem i liczyć, że poprzednia została zwrócona. W obiegu mobilnym ten sam skutek może zająć minuty, o ile telefon ma sieć, a czytniki są online. Nowy pracownik dostaje zaproszenie jeszcze przed pierwszym dniem. Kontrahent dostaje wstęp do jednej salki na dwie godziny. Osoba kończąca umowę traci drzwi w tym samym momencie, w którym traci pocztę, a nie dopiero wtedy, gdy ochrona upomni się o kartę.
Ta szybkość ma sens tylko wtedy, gdy źródłem prawdy jest jeden proces, a nie trzy arkusze. Najczyściej działa powiązanie z systemem kadr i z firmową tożsamością. Zatrudnienie tworzy osobę i podstawowy zakres. Zmiana działu przepisuje strefy. Urlop bezpłatny, długotrwała nieobecność albo odebranie obowiązków zawęża godziny. Odejście unieważnia token. Ręczne klikanie w panelu ochrony przy każdej zmianie etatu działa w małej firmie i rozjeżdża się, gdy lokalizacji jest kilka, a rotacja duża. Automat nie zastępuje decyzji człowieka. Pilnuje, żeby decyzja już podjęta w kadrach nie utknęła w szufladzie z kartami.
Czasowe uprawnienia są miejscem, w którym telefon wygrywa z plastikiem szczególnie wyraźnie. Przepustka dla ekipy serwisowej może wygasnąć o 18:00 bez czyjegokolwiek pamięci. Gość konferencyjny dostaje wstęp do holu i sali, a nie do całej kondygnacji biurowej. Zastępstwo na recepcji może mieć drzwi do archiwum tylko w tygodniu nieobecności stałego pracownika. W karcie plastikowej takie niuanse też da się ustawić, ale wydanie i odbiór nośnika zjadają zysk z precyzji. Token, który sam wygasa, zmniejsza pokusę, żeby „na wszelki wypadek” zostawić dostęp na stałe.
Cofanie wstępu warto rozpisać na stany, a nie na jedno magiczne przyciskanie. Unieważnienie tokenu odcina konkretny telefon. Zawieszenie osoby odcina wszystkie jej identyfikatory, także zapasową kartę, jeśli hybryda jeszcze działa. Wygaśnięcie harmonogramu zamyka strefę po godzinach, choć osoba nadal jest pracownikiem. To nie są synonimy. Firma, która przy zwolnieniu dyscyplinarnym tylko skasuje kartę z portfela, a zostawi aktywną kartę zapasową w szufladzie, ma iluzję szybkości. Dlatego inwentaryzacja nośników, także tych „tymczasowych” z czasów wdrożenia, należy do tego samego procesu co słynne zdalne odbieranie uprawnień.
Natychmiastowość ma granicę, o której już była mowa, i warto ją wpisać do procedury odejścia. Drzwi online respektują cofnięcie przy najbliższym zapytaniu. Zamek bez stałej łączności respektuje je po synchronizacji albo po upływie krótkiego czasu życia tokenu. Jeśli w obiekcie są takie zamki, odejście osoby z dostępem do nich nie kończy się na kliknięciu w przeglądarce. Kończy się sprawdzeniem, że urządzenia przyjęły listę, albo świadomym skróceniem ważności poświadczeń tak, aby okno ryzyka było liczone w godzinach, a nie w tygodniach. Dla serwerowni i kasy lepiej nie polegać wyłącznie na zamku, który ostatni raz rozmawiał z serwerem w zeszły czwartek.
Jest też codzienność mniej dramatyczna niż zwolnienie. Pracownik gubi telefon w piątek wieczorem. Zgłasza to ochronie albo na dyżur, token zostaje unieważniony, a wejście w weekend nie zależy od tego, czy ktoś znajdzie aparat na tylnym siedzeniu taksówki. W poniedziałek wydaje się nowy identyfikator na nowy albo odzyskany telefon. Równolegle działa firmowa procedura utraty urządzenia, ta sama, która chroni pocztę i dokumenty. Kontrola dostępu nie powinna być osobnym królestwem ze swoim hasłem na karteczce. Powinna być kolejnym uprawnieniem w tym samym cyklu życia tożsamości.
Szybkość bywa też nadużyciem, jeśli nikt nie patrzy, kto nadaje prawa. Panel, w którym każda recepcjonistka może otworzyć serwerownię dowolnej osobie, jest szybszy i groźniejszy niż powolna karta. Nadawanie uprawnień wymaga ról. Ochrona wydaje gości do holu. Przełożony wnioskuje o strefę działu. Właściciel serwerowni zatwierdza wyjątek. System zapisuje, kto nadał prawo i na jak długo. Bez tego zdalne zarządzanie tylko przyspiesza bałagan, zamiast go ograniczać.
Normy, ewakuacja i dane osobowe w jednym obiegu drzwi
Kontrola dostępu siedzi na skrzyżowaniu trzech porządków, które lubią się ignorować. Pierwszy to bezpieczeństwo fizyczne budynku. Drugi to bezpieczeństwo informacji, bo drzwi do serwerowni są także drzwiami do danych. Trzeci to prawo pracy i ochrona danych osobowych, bo dziennik wejść jest opowieścią o konkretnych ludziach. Dobry projekt zamyka wszystkie trzy, a nie ten, który akurat sponsoringował zakup czytników.
Od strony technicznej instalacji warto oprzeć wymagania na uznanych normach, zamiast na haśle „system antywłamaniowy” z oferty. Dla elektronicznej kontroli dostępu punktem odniesienia jest norma PN-EN 60839-11-1, która opisuje wymagania wobec systemów i komponentów oraz porządkuje je według stopni zabezpieczenia, od obiektów o niewielkim ryzyku po miejsca, gdzie skutek nieuprawnionego wejścia jest poważny. Stopień nie jest ozdobą w dokumentacji. Pomaga dobrać odporność na manipulację, wymagania wobec sygnalizacji i sposób dozoru. Osobno projekt drzwi musi respektować przepisy przeciwpożarowe i zasady ewakuacji. Zamek, który przy zaniku zasilania zostaje zamknięty, bywa właściwy dla szafy z nośnikami. Na drodze wyjścia z budynku właściwy jest układ fail-safe, czyli puszczenie rygla, oraz mechaniczne otwarcie od wewnątrz. Te dwa światy trzeba rozdzielić na etapie projektu, a nie po pierwszej próbie ewakuacyjnej.
Tam, gdzie firma utrzymuje system zarządzania bezpieczeństwem informacji, fizyczne wejście jest częścią kontroli z rodziny ISO/IEC 27001 i praktyk opisanych w ISO/IEC 27002. Strefy, goście, dziennik i przegląd uprawnień nie są dodatkiem do polityki haseł. Są tym samym myśleniem przeniesionym na korytarz. Organizacje objęte oczekiwaniami w rodzaju dyrektywy NIS2 powinny traktować dostęp do pomieszczeń z systemami i siecią jako element ochrony usług, a nie jako sprawę wyłącznie firmy ochroniarskiej. Dokładny zakres obowiązków zależy od aktualnych przepisów krajowych i od tego, czy dany podmiot w ogóle podlega tym regułom. Tę kwalifikację lepiej potwierdzić na bieżąco niż przepisywać z ulotki dostawcy zamków.
Dziennik przejść jest zbiorem danych osobowych. Widać w nim tożsamość, czas i miejsce. Przetwarzanie musi mieć podstawę, jasny cel i kres przechowywania. W stosunku pracy celem bywa ochrona mienia, bezpieczeństwo ludzi i ochrona informacji. Nie jest nim ciekawość, kto chodzi na kawę, ani ocena wydajności na podstawie liczby otwarć drzwi do kuchni. Pracowników należy poinformować, co jest rejestrowane, po co i jak długo. Im drobniejszy ślad, tym mocniej trzeba uzasadnić, że naprawdę służy ochronie, a nie stałemu podglądowi dnia pracy. Przepisy Kodeksu pracy o monitoringu idą w podobną stronę. Środek ma być potrzebny, proporcjonalny i znany załodze, a nie wprowadzony tylnymi drzwiami razem z nowymi czytnikami.
Szczególnej ostrożności wymagają biometria i nadmiar lokalizacji. Odcisk palca albo twarz trzymane przez pracodawcę to dane szczególnej kategorii, z wyraźnie węższą podstawą prawną i z obowiązkiem bardzo powściągliwego projektu. Czym innym jest biometria, której telefon używa lokalnie tylko po to, żeby odblokować własny ekran i dopiero wtedy pokazać token. Taki wzorzec zwykle nie trafia na serwer firmy i nie tworzy firmowej bazy odcisków. Warto ten podział zapisać w opisie systemu, żeby później nikt nie „ułatwił” sobie życia, zbierając biometrię do centralnego porównania, bo dostawca miał taką opcję w cenniku.
RODO wymaga też zwykłej higieny, o której przy drzwiach łatwo zapomnieć. Dostawca chmury i serwisant zamków są podmiotami przetwarzającymi albo osobnymi administratorami, zależnie od umowy, i ta umowa ma powstać przed uruchomieniem, a nie po kontroli. Dostęp do dziennika mają osoby, które naprawdę prowadzą bezpieczeństwo, a nie każdy kierownik z ciekawości. Retencja jest określona. Po jej upływie logi są usuwane, a nie przechowywane „bo miejsce na dysku jeszcze jest”. Jeśli system pozwala śledzić trasę pracownika po całym budynku z dokładnością do pomieszczenia i minuty, warto rozważyć ocenę skutków dla ochrony danych. Sam fakt, że wejście do biura jest uzasadnione, nie uzasadnia mapy każdego kroku przez rok.
Na koniec zostaje człowiek bez telefonu, z rozładowaną baterią i z prawem do wyjścia. Wdrożenie, które zakłada, że każdy pracownik ma drogi smartfon, prywatny, naładowany i zgodny z najnowszym systemem, wyklucza część załogi i tworzy nieformalne obejścia. Obejście w kontroli dostępu jest groźniejsze niż brak funkcji w ulotce. Zapasowa procedura ma być nudna i kontrolowana. Może to być karta dla wybranych ról, dyżur ochrony z weryfikacją tożsamości albo awaryjne uprawnienie czasowe wydane innemu nośnikowi. Nie może to być wspólny klucz w kopercie pod ladą ani drzwi podparte krzesłem, bo czytnik nie rozpoznał telefonu. Mobilny identyfikator wygrywa ze starą kartą tam, gdzie firma potrafi też przeżyć dzień, w którym telefon zawiedzie, a ludzie i przepisy nadal obowiązują.
www.asgard.krakow.pl
Ważne: Artykuł (w szczególności treści i obrazy) powstał w całości lub w części przy udziale sztucznej inteligencji (AI). Niektóre informacje mogą być niepełne lub nieścisłe oraz zawierać błędy i/lub przekłamania. Publikowane treści mają charakter wyłącznie informacyjny i nie stanowią porady w szczególności porady prawnej, medycznej ani finansowej. Artykuły sponsorowane i gościnne są przygotowywane przez zewnętrznych autorów i partnerów. Redakcja nie ponosi odpowiedzialności za aktualność, poprawność ani skutki zastosowania się do przedstawionych informacji. W przypadku decyzji dotyczących zdrowia, prawa lub finansów należy skonsultować się z odpowiednim specjalistą.
Technologie IT – Biznes i Firma
A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
The woman is presenting to the audience: A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
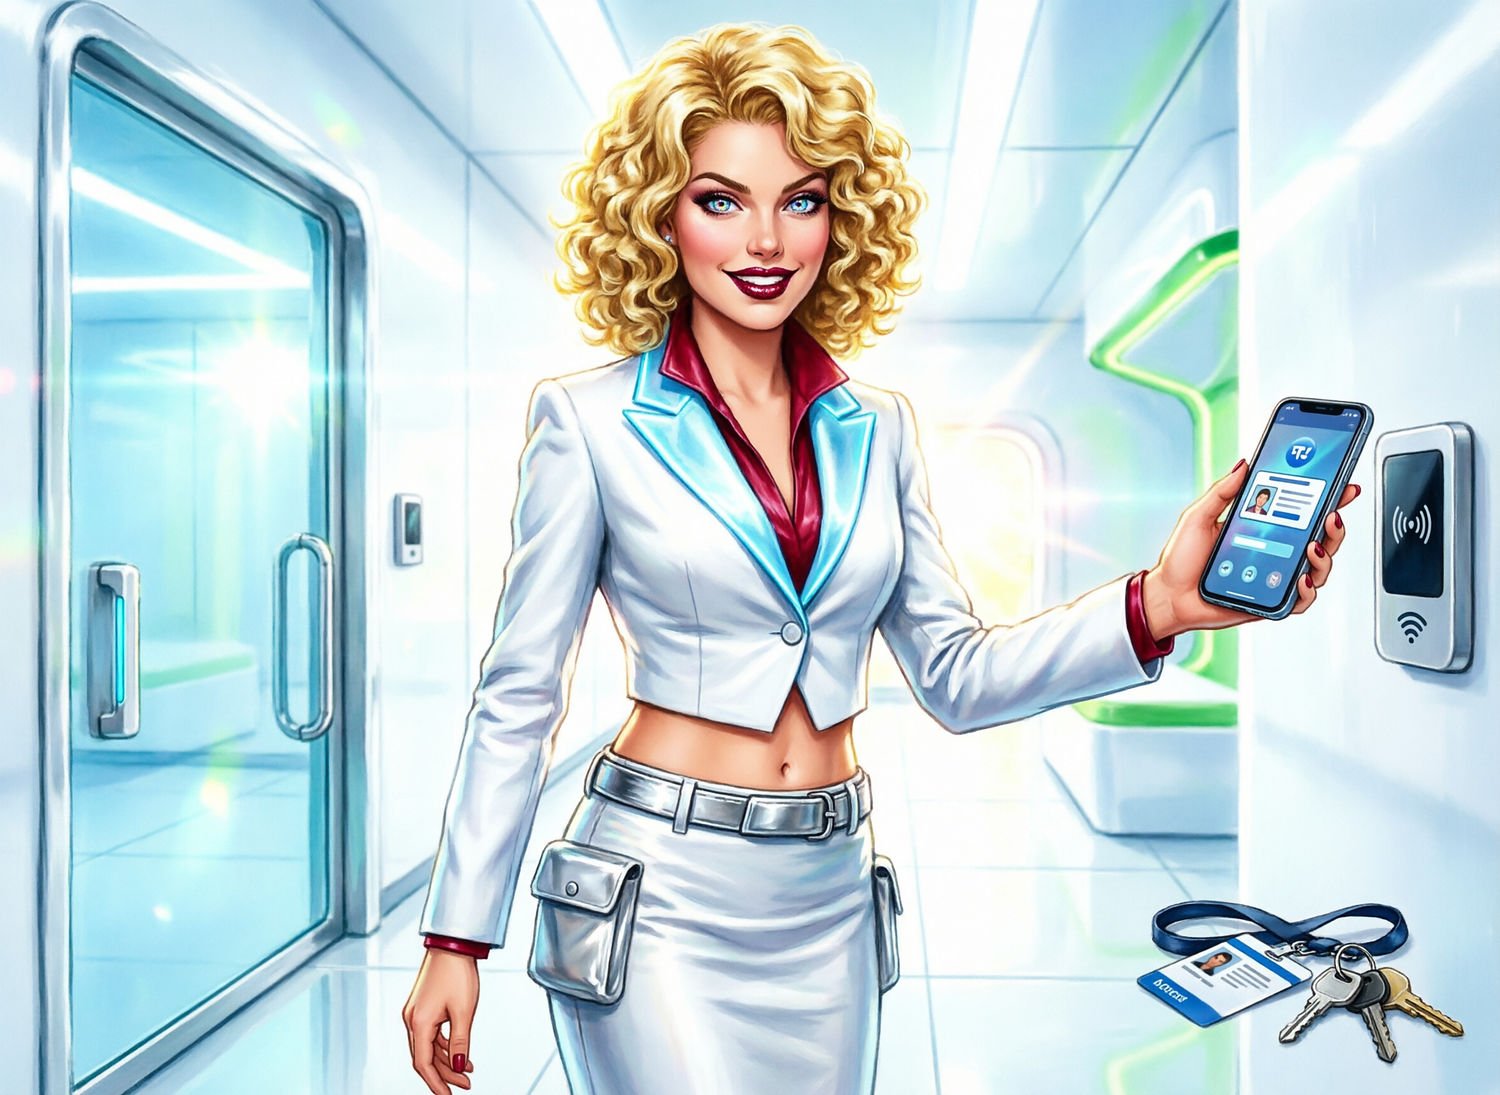
The woman is presenting to the audience: An office employee holds a smartphone close to a wall-mounted NFC reader beside a glass office door, the phone screen showing a digital company ID, while a plastic access card on a lanyard and a bunch of keys lie unused nearby as the door unlocks. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist.