Płatności zbliżeniowe telefonem bez mitów – jak tokenizacja i biometria chronią cyfrowy portfel
Płatność telefonem przy terminalu wygląda niemal jak magia. Przykładasz urządzenie, słyszysz sygnał i wychodzisz ze sklepu. Właśnie dlatego tak łatwo uwierzyć, że ktoś w tłumie może zrobić to samo bez Twojej wiedzy. Ten artykuł rozkłada mechanizm Apple Pay i Google Pay na części, oddziela realne bariery od opowieści o zdalnym okradaniu portfela i pokazuje, co naprawdę warto ustawić w banku oraz w telefonie.
Skąd bierze się lęk przed okradzeniem portfela w tłumie
Obraz jest prosty i dlatego przekonujący. Stoisz w kolejce, w kieszeni masz telefon, a obok ktoś z ukrytym czytnikiem ściąga pieniądze, zanim zdążysz się odwrócić. Taki scenariusz miesza ze sobą trzy różne rzeczy: plastikową kartę zbliżeniową, telefon z cyfrowym portfelem oraz zwykłą kradzież danych, która w ogóle nie potrzebuje interfejsu NFC.
Karta zbliżeniowa i telefon nie zachowują się tak samo. Karta jest w zasadzie pasywnym nośnikiem. Gdy znajdzie się w polu czytnika, odpowiada na zapytanie terminala. Telefon z Apple Pay albo Google Pay jest aktywnym urządzeniem. Zanim w ogóle zacznie rozmowę płatniczą, system musi uznać, że właściciel właśnie wyraził zgodę. Bez tej zgody układ zabezpieczający nie wystawi ważnego dowodu transakcji, a terminal odrzuci próbę obciążenia.
Drugi powód lęku to słowo „zbliżeniowy”. Brzmi tak, jakby zasięg był duży. W płatnościach jest odwrotnie. Interfejs Near Field Communication, czyli komunikacja bliskiego zasięgu, został zaprojektowany do wymiany danych na odległość kilku centymetrów, w praktyce często dopiero wtedy, gdy telefon niemal dotyka terminala. To nie jest sieć radiowa, którą da się podsłuchać z drugiego końca peronu tak, jak podsłuchuje się niezabezpieczone Wi-Fi.
Trzeci powód jest historyczny. Przez lata pojawiały się doniesienia o nieautoryzowanych odczytach kart, o skradzionych danych z terminali i o złośliwych aplikacjach bankowych. Każda z tych historii jest osobnym problemem. Żadna nie oznacza, że cyfrowy portfel „nadaje” numer karty w tłumie. W dobrze skonfigurowanej płatności telefonem sprzedawca w ogóle nie dostaje prawdziwego numeru karty. Dostaje jednorazowy materiał kryptograficzny, który poza tą jedną transakcją jest bezużyteczny.
Warto też oddzielić strach od statystyki nadużyć. Większość strat na kartach nie bierze się z przystawienia czytnika do kieszeni. Bierze się z wyłudzenia danych, ze skradzionego telefonu odblokowanego kodem, z fałszywej strony banku albo z transakcji, którą ktoś potwierdził, bo został do tego namówiony. Cyfrowy portfel nie znosi tych zagrożeń. Przesuwa jednak ryzyko z „ktoś mnie odczyta z daleka” w stronę „ktoś musi pokonać blokadę urządzenia albo oszukać mnie jako człowieka”.
Tokenizacja w Apple Pay i Google Pay – jednorazowy szyfr zamiast prawdziwego numeru karty
Sercem bezpieczeństwa portfela jest tokenizacja. To zamiana prawdziwego numeru karty na zastępczy identyfikator, ważny tylko w określonym urządzeniu i tylko razem z jednorazowym dowodem, że transakcję wystawił właściwy telefon.
Gdy dodajesz kartę do Apple Pay albo Google Pay, telefon nie zapisuje jej tak, jak notatkę w aplikacji. Bank i sieć płatnicza, na przykład usługa tokenów Visa albo Mastercard, sprawdzają, czy karta może trafić do portfela. Po zgodzie powstaje token urządzenia, nazywany też Device Account Number. To numer, który wygląda jak numer karty, ale nie jest numerem wytłoczonym na plastiku. Prawdziwy numer, czyli Primary Account Number, zostaje po stronie banku i sieci. Sklep, terminal i w wielu przypadkach nawet system operacyjny telefonu nie muszą go znać.
Token jest przypisany do konkretnego aparatu. Kopia zrzutu ekranu, zdjęcie karty w portfelu albo przejęty paragon nie dają komuś działającej karty. Jeśli zgubisz telefon, bank może unieważnić sam token, bez konieczności zamykania całego rachunku karty. Nowa karta plastikowa i stary telefon to wtedy dwa osobne światy. To jedna z praktycznych przewag portfela nad fizyczną kartą, której numer da się czasem odczytać albo sfotografować.
Sam token też nie wystarcza do płatności. Przy każdej transakcji układ zabezpieczający telefonu tworzy kryptogram, czyli jednorazowy szyfr tej konkretnej operacji. Zawiera on dane związane z kwotą, terminalem i momentem płatności oraz podpis, którego nie da się przewidzieć na podstawie poprzedniego zakupu. Terminal przekazuje token i kryptogram do sieci płatniczej. Sieć sprawdza, czy podpis pasuje do tokenu wydanego temu urządzeniu, i dopiero wtedy prosi bank o obciążenie prawdziwej karty. Przechwycony zapis jednej płatności nie nadaje się do drugiej. To zabezpieczenie przed tak zwanym atakiem powtórzeniowym.
W Apple Pay tajne klucze siedzą w Secure Element, czyli w osobnym elemencie zabezpieczającym, odciętym od zwykłych aplikacji. System może poprosić go o wystawienie kryptogramu, ale nie może swobodnie wyciągnąć kluczy i wysłać ich do internetu. W Google Pay na Androidzie podobną rolę pełni sprzętowe zaplecze bezpieczeństwa: środowisko Trusted Execution Environment albo mocniejszy układ klasy StrongBox, zależnie od modelu. Część telefonów korzysta przy tym z Host Card Emulation, czyli programowej emulacji karty, ale klucze i tak powinny być związane ze sprzętem, a nie leżeć w zwykłym pliku.
Dla sprzedawcy efekt jest taki, że w systemie kasowym zostaje token, a nie numer, którym da się zapłacić w innym sklepie internetowym. Wyciek bazy jednego sklepu nie odsłania więc plastiku w taki sposób, jak wyciek klasycznych numerów kart. To nie znaczy, że paragon albo historia zakupów są nieważne. Znaczy, że numer karty nie krąży przy każdej płatności zbliżeniowej telefonem.
Jest jeszcze różnica między płatnością w sklepie a płatnością w internecie. W sklepie pracuje NFC i kryptogram transakcji. W sieci portfel często podstawia inny token albo numer wirtualny i potwierdza operację biometrią. Zasada jest podobna: sprzedawca nie powinien dostać trwałego, pełnego numeru Twojej karty. Jeśli jakaś strona prosi, żeby ten numer wpisać ręcznie, to już nie jest ochrona portfela. To zwykłe podanie danych, którego tokenizacja nie pilnuje.
Zasięg około czterech centymetrów jako pierwsza bariera fizyczna
Zanim do głosu dojdą szyfry, działa fizyka i konstrukcja anteny. Płatności NFC pracują na częstotliwości 13,56 MHz i na bardzo słabym polu. Terminal nie „łapie” telefonu z kieszeni osoby stojącej obok. Musi znaleźć się niemal przy tylnej ściance aparatu, zwykle w odległości liczonej w centymetrach. W opisach płatności przyjmuje się orientacyjnie około 4 cm jako górną granicę sensownej pracy, a w praktyce wiele terminali wymaga niemal przyłożenia.
Ten krótki zasięg nie jest wadą, tylko pierwszą warstwą ochrony. Im słabsze pole, tym trudniej o dyskretny odczyt. Czytnik musiałby znaleźć się przy telefonie tak blisko, że trudno zrobić to w tłumie bez dotknięcia ubrania, torby albo samego urządzenia. Do tego telefon często leży ekranem do ciała, w etui, obok innych kart i metalowych przedmiotów, które pole dodatkowo tłumią. Opowieść o odczycie „w przelocie”, z metra odległości, nie pasuje do sposobu, w jaki zbudowano tę technologię.
Warto powiedzieć to uczciwie. Cztery centymetry to granica projektowa i praktyczna, a nie magiczna kopuła, której żadne laboratorium nie jest w stanie naruszyć mocniejszą anteną. Badania nad łącznością bliskiego zasięgu pokazują, że specjalny układ może nieco wydłużyć pole. Nie zmienia to obrazu codziennego ryzyka. Taki układ jest duży, wyraźny i nadal wymaga bliskości oraz tego, by telefon w ogóle zgodził się rozmawiać. Nie jest to czytnik schowany w plecaku, który opróżnia portfele na całym peronie.
Krótki zasięg chroni też przed przypadkową płatnością. Telefon w kieszeni nie „przyklei się” do terminala, obok którego przechodzisz. Żeby doszło do obciążenia, anteny muszą się dobrze zgrać, terminal musi prowadzić prawidłową sesję, a portfel musi być gotowy do zapłaty. Przy zablokowanym telefonie zwykła płatność w sklepie na tym etapie się kończy.
Jest jeden wyjątek, o którym warto wiedzieć, bo bywa mylony z dziurą w całym systemie. Tryby tranzytowe, takie jak Express Transit w Apple Pay i podobne ustawienia w Google Pay, pozwalają zapłacić za przejazd bez odblokowania telefonu. Działają tylko wobec czytników komunikacji miejskiej i zwykle mają własne limity oraz kontrolę po stronie operatora. Jeśli nie jeździsz metrem ani koleją z telefonem, ten tryb można zostawić wyłączony. Jeśli jeździsz, świadomie akceptujesz węższą wygodę kosztem tego, że bramka może pobrać opłatę bez biometrii. To nie jest to samo, co otwarcie portfela dla dowolnego sklepu.
Fizyczna bliskość ma też znaczenie przy zgubionym telefonie. Znalazca nie ściągnie pieniędzy z drugiego pokoju. Musi mieć aparat w ręku, odblokować go albo trafić na wyjątkowy tryb tranzytowy. Dlatego pierwsza reakcja po zgubieniu telefonu to zdalne zablokowanie urządzenia i zawieszenie kart w portfelu, a nie tylko strach przed odległym czytnikiem.
Biometria Face ID i odcisk palca przy każdej transakcji
Token i krótki zasięg nie domykają płatności. Trzecią warstwą jest potwierdzenie, że przy telefonie jest właściciel. W Apple Pay robi to Face ID, Touch ID albo kod urządzenia. W Google Pay robi to odcisk palca, rozpoznawanie twarzy, kod, wzór albo inna blokada ekranu, zależnie od modelu. Dopiero po tej zgodzie element zabezpieczający wystawia kryptogram.
Ważne jest, czego biometria nie robi. Odcisk palca i obraz twarzy nie lecą do terminala i nie lecą do banku. Zostają w telefonie, w układzie, który tylko odpowiada „tak” albo „nie”. Terminal dostaje skutek tej decyzji, czyli podpis transakcji, a nie wzorzec Twojej twarzy. Wyciek danych ze sklepu nie odsłania więc biometrii. To częsty i niepotrzebny lęk.
Dla sieci płatniczej takie potwierdzenie ma własną nazwę: Consumer Device Cardholder Verification Method, w skrócie CDCVM. Oznacza, że urządzenie już sprawdziło posiadacza. Dlatego płatność telefonem często przechodzi powyżej kwoty, przy której plastikowa karta zbliżeniowa prosi jeszcze o PIN. Z punktu widzenia banku biometria na telefonie bywa mocniejszym dowodem niż samo przystawienie karty. Z punktu widzenia użytkownika znaczy to coś prostego: kto ma odblokowany telefon i potrafi wywołać płatność, może zapłacić więcej niż przy anonimowym zbliżeniu karty.
Stąd bierze się praktyczna reguła. Kod, wzór i biometria chronią portfel tylko wtedy, gdy są naprawdę Twoje. Prosty kod, kod zapisany na karteczce i odblokowanie telefonu „dla wygody” na stałe kasują tę warstwę. Jeśli ktoś podejrzy PIN i zabierze aparat, portfel zachowa się tak, jakbyś stał przy terminalu. Biometria jest tu zwykle lepsza od krótkiego kodu, bo trudniej ją podejrzeć przez ramię, ale nie zastępuje ostrożności. Telefon podany do ręki odblokowanej osobie to już świadome przekazanie klucza.
Są też sytuacje, w których system prosi o kod zamiast twarzy albo palca, na przykład po restarcie, po wielu nieudanych próbach albo gdy czujniki nie działają. To nie jest awaria ochrony. To zejście do zapasowej blokady urządzenia. Dlatego kod powinien być długi i inny niż PIN do karty oraz inny niż hasło do banku. Jeden ciąg cyfr do wszystkiego zamienia kilka zamków w jeden.
Warto obserwować sam moment przykładania telefonu. Portfel pokazuje kartę, kwota pojawia się na terminalu, a biometria jest proszona wtedy, gdy naprawdę płacisz. Jeśli telefon prosi o twarz albo palec niespodziewanie, w aplikacji, której nie otwierałeś, albo na ekranie, który udaje bank, nie potwierdzaj w ciemno. Złośliwe oprogramowanie rzadko łamie element zabezpieczający. Częściej próbuje nakłonić człowieka, żeby sam przyłożył palec.
Po udanej płatności warto mieć natychmiastowy ślad. Powiadomienie z banku, krótka wibracja i wpis w historii portfela zamykają pętlę. Jeśli coś przeszło bez Twojej biometrii, poza świadomie włączonym trybem tranzytowym, to sygnał do sprawdzenia ustawień, a nie do paniki o zasięg NFC.
Atak relay i złośliwe oprogramowanie – granica między realnym ryzykiem a opowieścią
Nazwa, która najczęściej wraca w dyskusjach o płatnościach zbliżeniowych, to atak typu relay. Jego idea jest prosta, a wykonanie w codziennym życiu już nie. Jeden układ znajduje się przy karcie albo telefonie, drugi przy prawdziwym terminalu. Oba przekazują sobie rozmowę radiową niemal w czasie rzeczywistym, tak jakby karta leżała przy kasie, choć leży gdzie indziej. To nie jest zdalne „ściągnięcie pieniędzy z powietrza”. To przedłużenie bardzo krótkiej sesji, która i tak musi się udać w wąskim oknie czasowym protokołu płatniczego.
Przy plastikowej karcie taki kierunek badań jest poważniejszy, bo karta potrafi odpowiedzieć, gdy tylko znajdzie się w polu. Przy telefonie z portfelem dochodzi warstwa zgody. Zablokowany aparat nie wystawi ważnego kryptogramu dla zwykłego sklepu. Atakujący musiałby więc być tuż przy urządzeniu w momencie, gdy jest odblokowane i gotowe do płatności, a jednocześnie dokończyć prawdziwą transakcję w terminalu. Zostaje ślad w banku, kwota, miejsce i czas. To zupełnie inny obraz niż ciche opróżnienie portfela w tłumie.
Dlatego relay nie jest mitem jako pojęcie badawcze, ale jest słabym opisem typowego ryzyka właściciela Apple Pay i Google Pay. Obrona nie polega na poznawaniu, jak taki układ zbudować. Polega na tym, by telefon nie był gotowy do płatności bez Twojej decyzji: blokada ekranu, biometria, wyłączony tryb tranzytowy tam, gdzie go nie potrzebujesz, oraz limity po stronie banku.
Druga rodzina zagrożeń to złośliwe oprogramowanie, czyli malware. Tu łatwo o przesadę w drugą stronę. Aplikacja z internetu zwykle nie potrafi wyjąć kluczy z elementu zabezpieczającego i sama zapłacić zbliżeniowo w Twoim imieniu. Portfel nie trzyma sekretu w zwykłym katalogu, który da się skopiować. Telefon z aktualnym systemem, bez odblokowanego root albo jailbreak, trzyma płatności za sprzętową ścianą.
Malware jest groźne inaczej. Może podstawić fałszywy ekran banku, podglądać, co wpisujesz, wyłudzić zgodę na powiadomienia albo namówić Cię do zatwierdzenia operacji. Może też działać razem z kradzieżą: ktoś zna kod, bo wcześniej złośliwa aplikacja albo zwykłe podglądanie go zdobyły, a potem telefon znika. Najczęstsza droga nie prowadzi przez NFC, tylko przez instalację spoza sklepu, przez link z wiadomości i przez zgodę, której nie rozumiesz.
Osobnym tematem jest przejęcie sesji bankowości, a nie samej płatności zbliżeniowej. Jeśli ktoś wejdzie do aplikacji banku, może próbować zmienić limity, dodać odbiorcę albo zamówić nową kartę. To już klasyczne ryzyko konta, a nie odczytu terminalem. Dlatego hasło do banku, powiadomienia o logowaniu i brak współdzielenia kodów jednorazowych są równie ważne jak ustawienia portfela. Portfel może być szczelny, a rachunek i tak da się nadużyć inną drogą.
Jest jeszcze zwykłe oszustwo przy terminalu, bez łamania telefonu. Ktoś podmienia kwotę, prosi o ponowne przyłożenie albo podstawia własny czytnik udający kasę. Biometria potwierdza wtedy transakcję, którą widzisz zbyt późno. Ochrona jest ludzka: spójrz na kwotę na terminalu, zanim przyłożysz palec albo twarz. Żaden kryptogram nie sprawdzi, czy cena na kasie jest tą, na którą się umawiałeś.
Po zgubieniu albo kradzieży telefonu liczy się czas, nie teoria ataku. Zablokuj aparat zdalnie, zawieś karty w portfelu i powiadom bank. Token da się unieważnić osobno. Zmień też kod urządzenia, jeśli mógł zostać podejrany, i sprawdź historię transakcji z ostatnich dni. To konkretne działania, które naprawdę zmniejszają stratę. Folia na portfel i strach przed tłumem pomagają dużo mniej niż te kilka minut po incydencie.
Limity, powiadomienia i codzienne nawyki, które domykają ochronę
Technologia portfela jest mocna, ale ostatnią warstwę ustawiasz sam. Banki w Polsce pozwalają zwykle ograniczyć płatności zbliżeniowe, dzienne wydatki kartą i transakcje internetowe. Warto rozdzielić te progi. Portfel telefonu, dzięki CDCVM, bywa traktowany łagodniej niż sama karta, więc sam limit „zbliżeniowy bez PIN” nie zawsze opisuje to, co da się zapłacić telefonem. Sensowny układ to kwota, którą akceptujesz jako jednorazową stratę, zanim zdążysz zareagować na powiadomienie.
Powiadomienia są drugą nogą tej ochrony. Włącz komunikaty o każdej transakcji kartą i o każdym logowaniu do banku. Krótki komunikat na zegarku albo na telefonie wyłapuje obciążenie w minuty, a nie na koniec miesiąca. Im szybciej zgłosisz nieznaną operację, tym łatwiej bank cofnie płatność i unieważni token. Historia w portfelu nie zastępuje alertu, bo do historii zaglądasz wtedy, gdy już coś podejrzewasz.
Sam telefon trzymaj w stanie, w jakim projektowano ochronę. Aktualizacje systemu łatują błędy, przez które złośliwa aplikacja mogłaby podglądać ekran albo podszywać się pod bank. Nie odblokowuj systemu, nie instaluj portfela ani banku ze źródeł spoza oficjalnego sklepu i nie nadawaj przypadkowym aplikacjom dostępu do ułatwień dostępu, powiadomień i wyświetlania nad innymi oknami. To właśnie te uprawnienia, a nie NFC, są typową drogą do fałszywego ekranu potwierdzenia.
Blokadę ustaw tak, by płatność zawsze wymagała świadomego gestu. Krótki czas automatycznej blokady, biometria zamiast łatwego kodu i brak pozostawiania telefonu odblokowanego na ladzie robią więcej niż akcesoria ekranujące. Kod urządzenia niech będzie inny niż PIN karty. Karty, których nie używasz, usuń z portfela albo wyłącz w banku. Im mniej aktywnych tokenów, tym mniej materiału do nadużycia po kradzieży.
Tryb tranzytowy włącz tylko wtedy, gdy naprawdę płacisz nim za przejazdy, i sprawdzaj co jakiś czas historię tych opłat. W podróży zagranicznej warto przed wyjazdem potwierdzić w banku limity i powiadomienia, bo część komunikatów zależy od zasięgu i od ustawień roamingu. Brak alertu za granicą bywa zwykłą luką w konfiguracji, a nie dowodem, że portfel przestał być bezpieczny.
Gdy telefon zmienia właściciela na stałe, nie wystarczy wylogowanie z poczty. Usuń karty z portfela, wymaż urządzenie i upewnij się w banku, że tokeny są unieważnione. Przy sprzedaży aparatu to obowiązkowy krok. Nowy właściciel nie powinien odziedziczyć nawet śladu Twojej karty, choć sam token bez Twojej biometrii i tak nie powinien wystarczyć do zapłaty.
Na co dzień obraz jest spokojniejszy, niż sugerują opowieści z tłumu. Płatność telefonem jest zwykle bezpieczniejsza niż przystawienie plastikowej karty, bo zamiast prawdziwego numeru idzie token, zamiast stałego kodu idzie jednorazowy kryptogram, a zamiast cichego odczytu potrzebna jest Twoja zgoda i odległość rzędu centymetrów. Zostają ryzyka, które znasz z innych usług cyfrowych: kradzież odblokowanego urządzenia, namowa do zatwierdzenia obcej operacji i zaniedbane limity. Te ryzyka da się zmniejszyć bez rezygnacji z wygody portfela.
www.asgard.krakow.pl
Ważne: Artykuł (w szczególności treści i obrazy) powstał w całości lub w części przy udziale sztucznej inteligencji (AI). Niektóre informacje mogą być niepełne lub nieścisłe oraz zawierać błędy i/lub przekłamania. Publikowane treści mają charakter wyłącznie informacyjny i nie stanowią porady w szczególności porady prawnej, medycznej ani finansowej. Artykuły sponsorowane i gościnne są przygotowywane przez zewnętrznych autorów i partnerów. Redakcja nie ponosi odpowiedzialności za aktualność, poprawność ani skutki zastosowania się do przedstawionych informacji. W przypadku decyzji dotyczących zdrowia, prawa lub finansów należy skonsultować się z odpowiednim specjalistą.
Technologie IT – Biznes i Firma
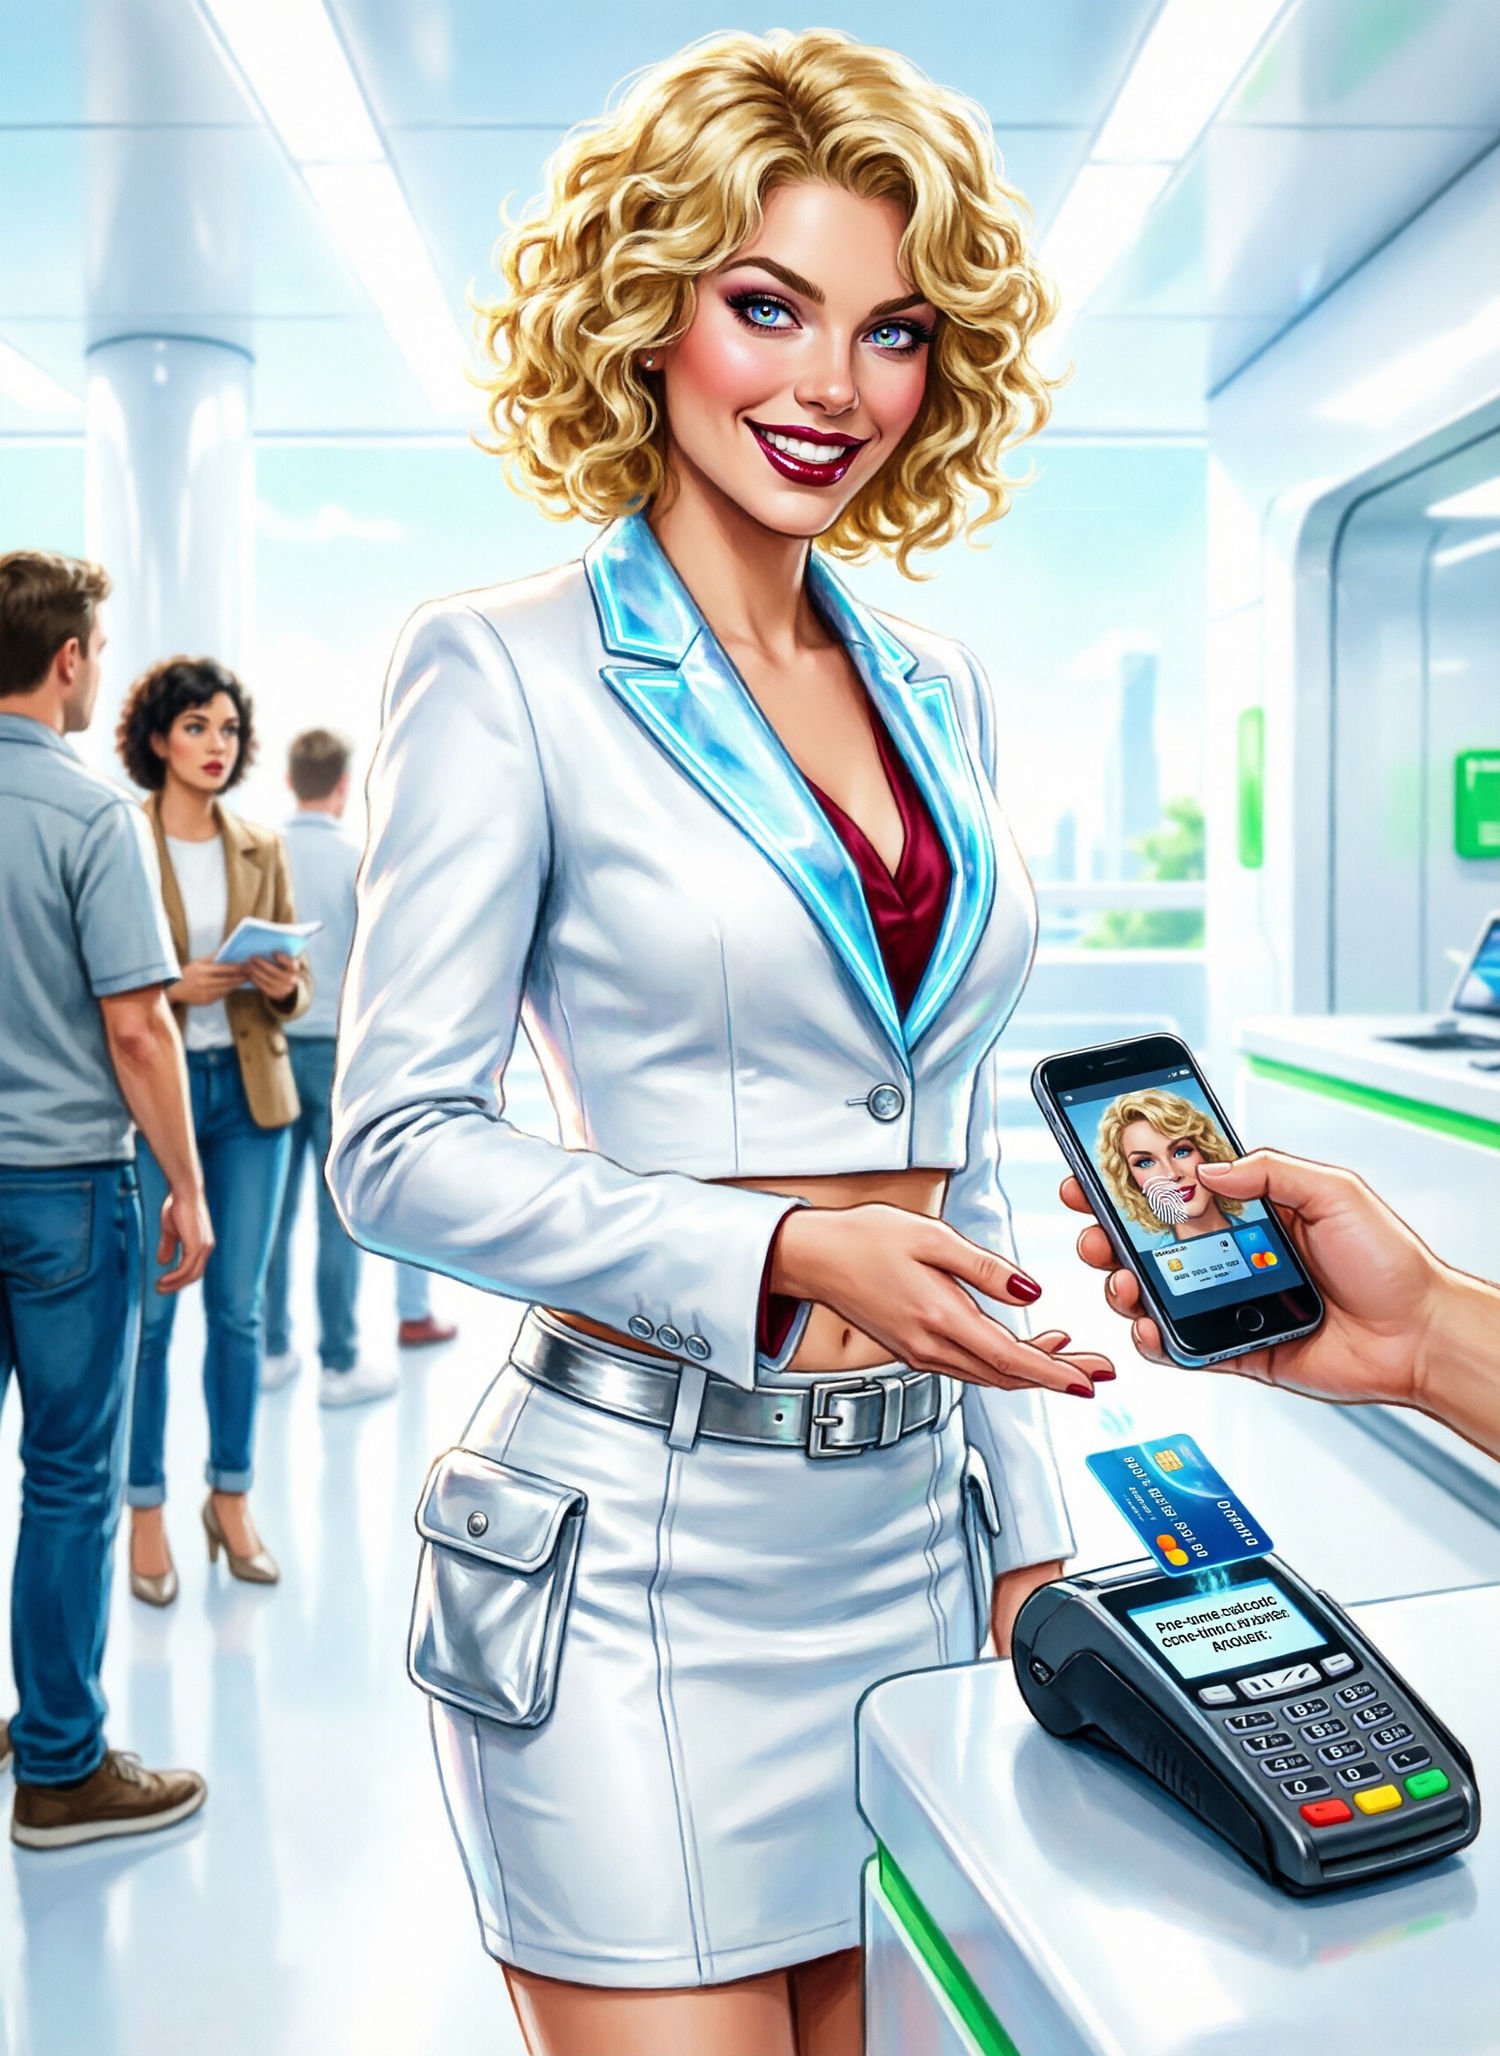
A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
The woman is presenting to the audience: A bright, solarized, glossy digital painted artwork in a High-Key Solarpunk style with a Mirror’s Edge minimalist aesthetic
and Y2K future-nostalgia, inspired by 1960 retro comic style.
A stylised 22-year-old woman – european female.
Woman with crimped blonde curly hair, iridescent blue eyes, and shimmering deep red lipstick.
Woman gives a playful, slightly villainous evil smile.
The outfit of the woman is: The Corporate Suit
She wears a futuristic, tech-wear inspired outfit: a short, sharply-tailored blazer made of crisp electric white material with glowing ice blue lapels and deep red inner lining, showing her waist.
She wears low-waisted, high-tech pencil skirt with integrated silver utility pockets and a sleek magnetic belt (bottom is short, low waist).
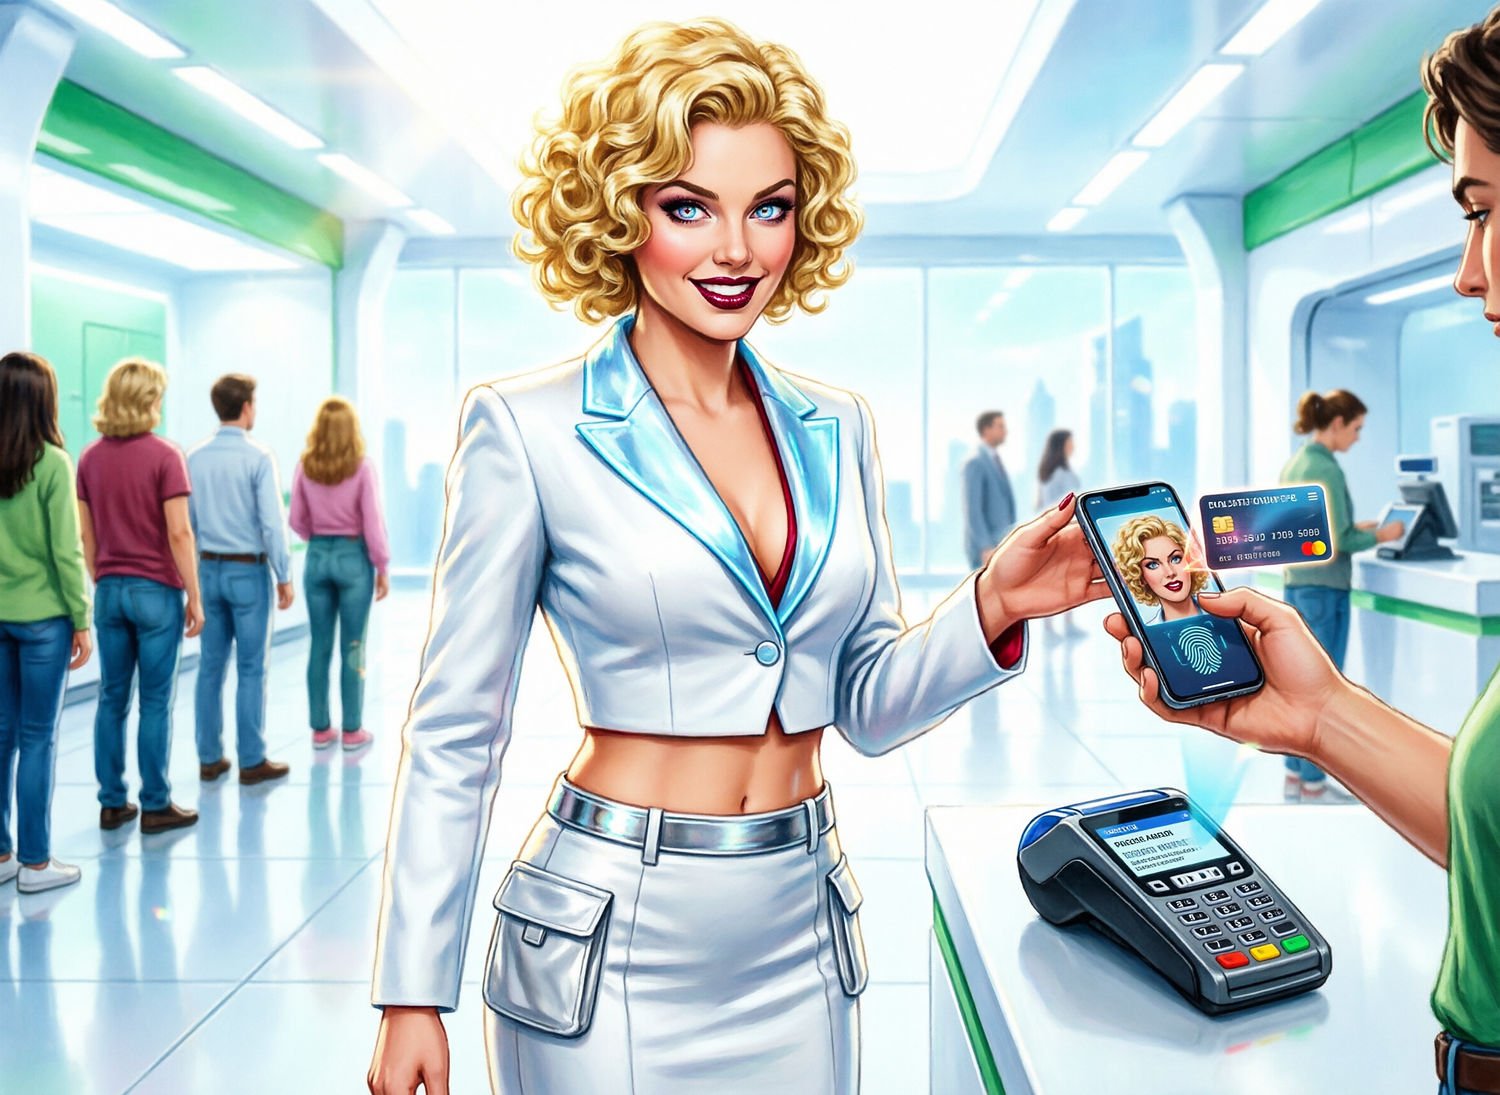
The woman is presenting to the audience: A shopper at a checkout holds a smartphone a few centimeters from a payment terminal, nearly touching it. The phone screen shows a face or fingerprint confirmation and a digital wallet card whose number is a substitute token, not the number on a plastic card. A one-time cryptographic code travels with the token across that tiny gap to the terminal, while the real card number stays locked in a secure chip inside the phone and at the bank, never reaching the cashier. The purchase amount is visible on the terminal before confirmation. People standing nearby in the queue are too far away for any reader to reach the phone. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist. ;Background is a sun-drenched, high-gloss white Solarpunk facility inspired by Mirror’s Edge—sterile,
bright, and futuristic with subtle, minimal green accents integrated into sleek white architecture.
The artwork has a slick, ultra-bright digital color palette dominated by radiant white, ice blue, and reflective silver.
Added some energetic and vivid elements of deep reds, signal yellow, and controlled pops of green.
Smooth gradients, soft bloom light, and a bright, humorous, cyber-optimistic feel.
The overall style mimics neo-classic mid-century advertising with a humorous twist.